
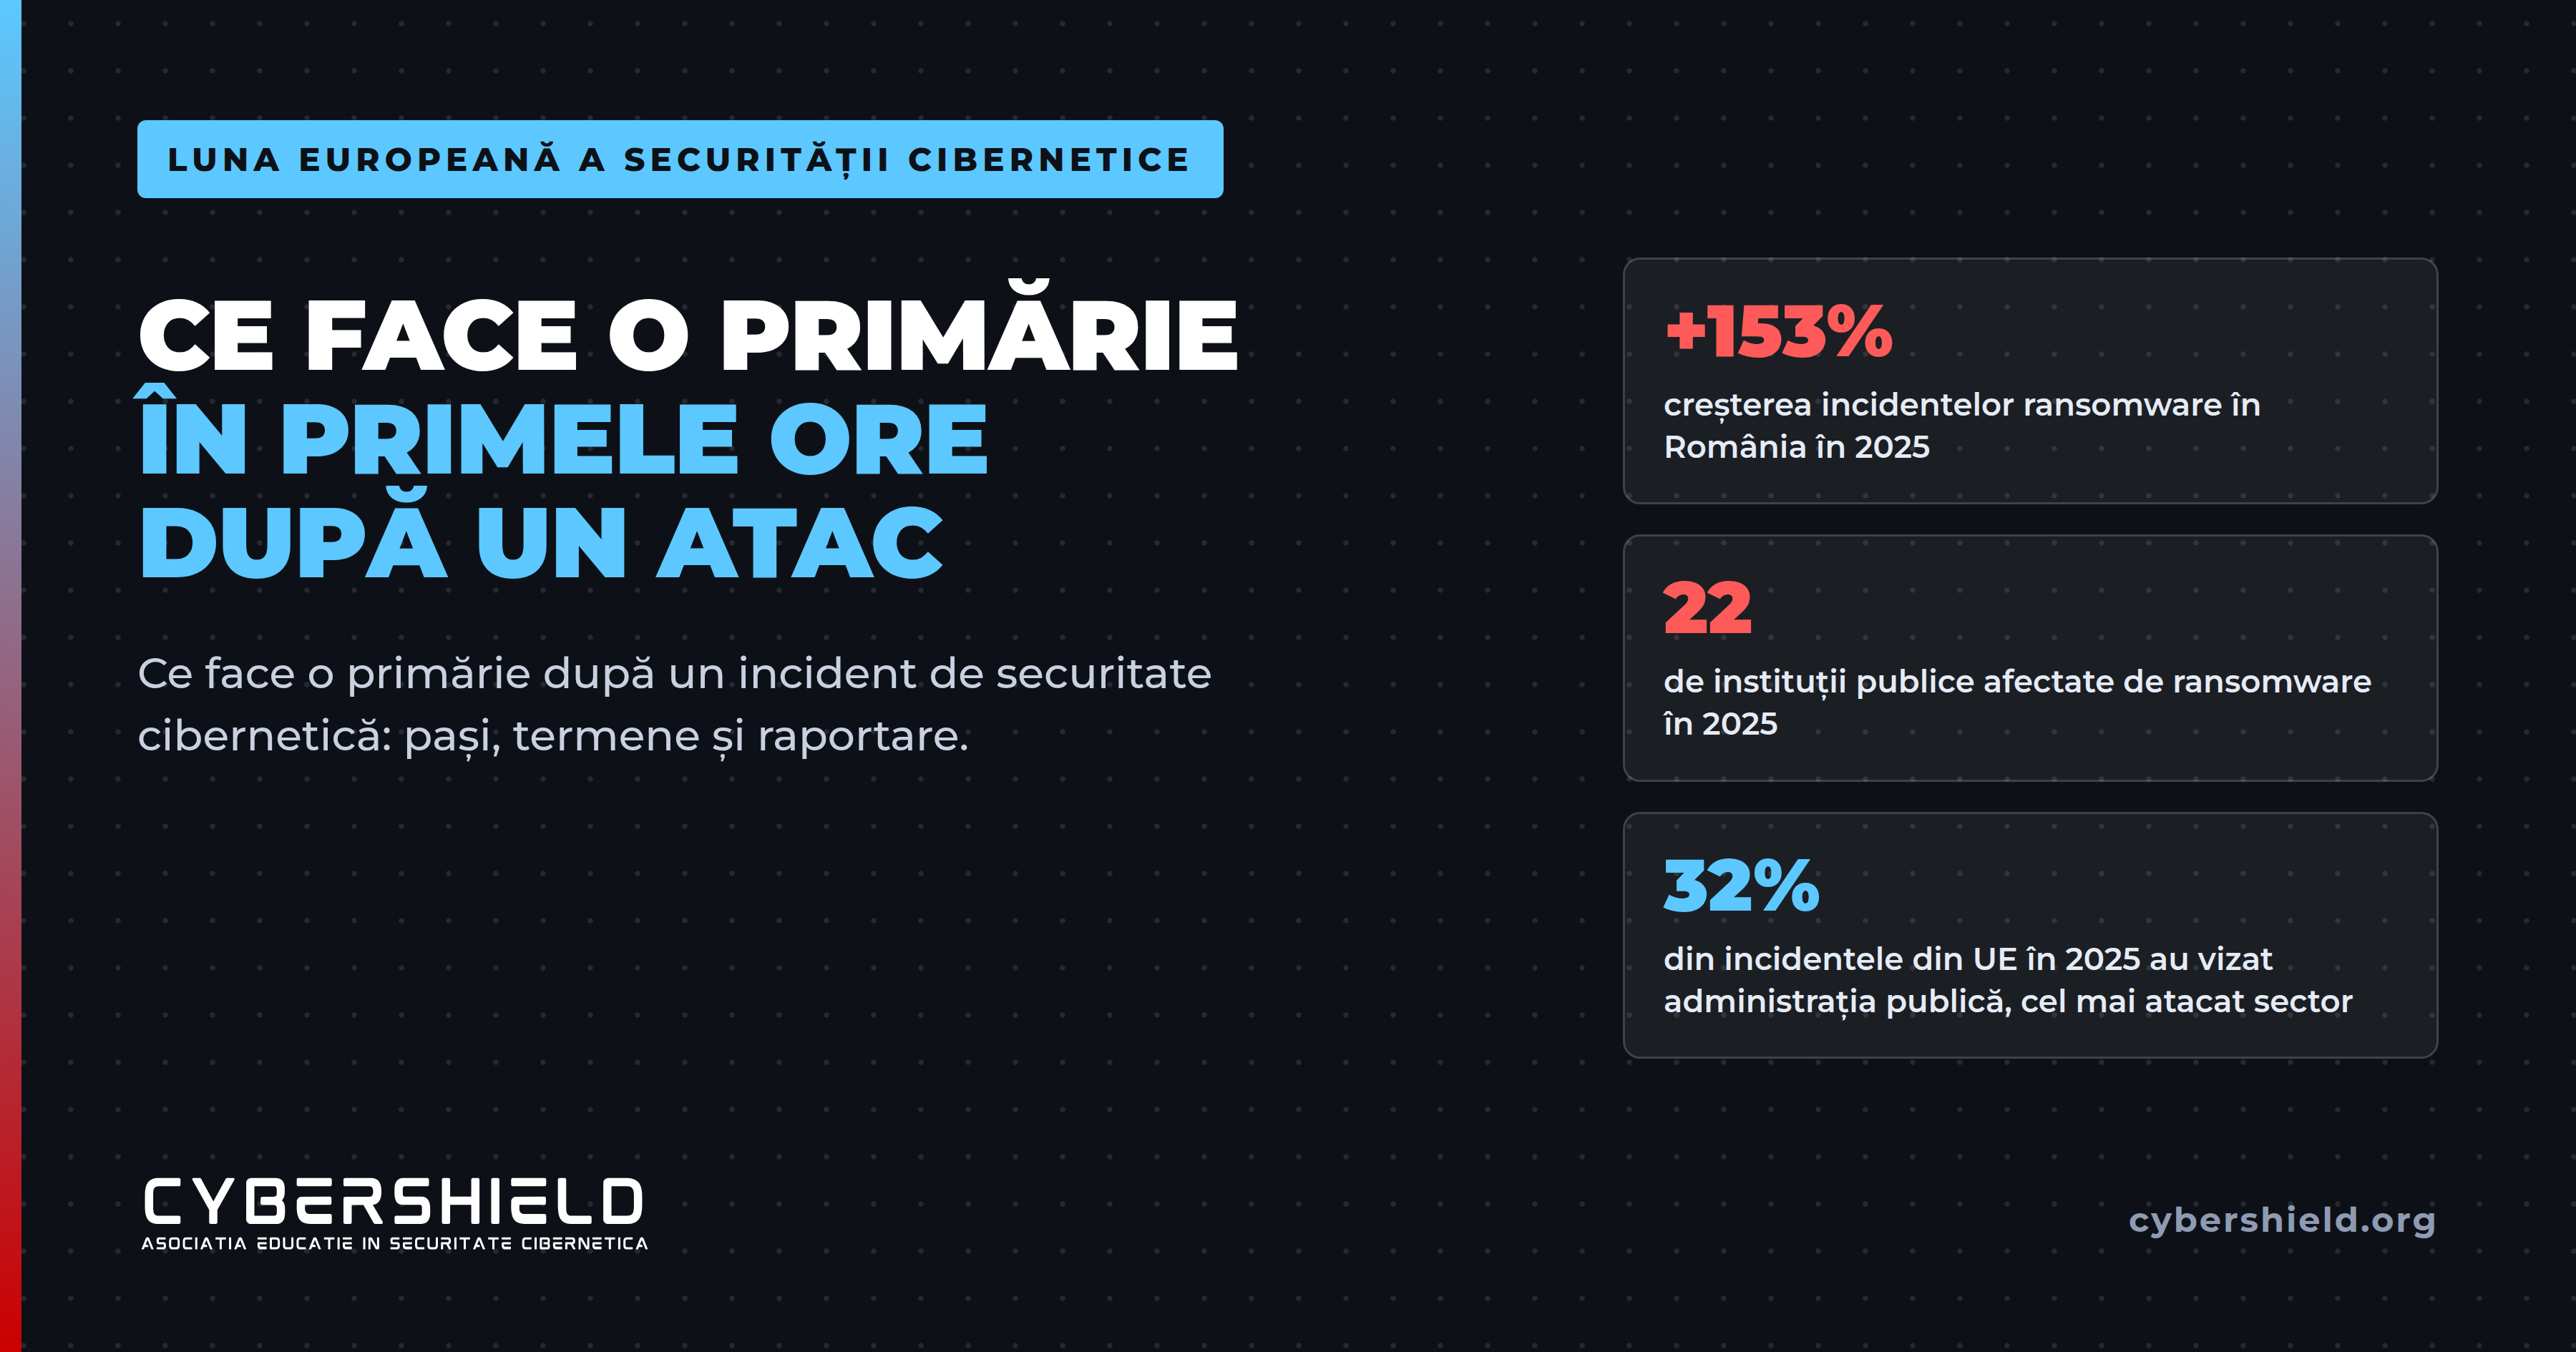
Incidentele ransomware au crescut cu peste 153% în 2025 și au lovit 22 de instituții publice
Primele ore ale unui incident depind de cât de bine își cunosc angajații primăriei procedura.
Un incident de securitate cibernetică într-o primărie începe, de cele mai multe ori, cu un gest banal: un email deschis, un server expus, un cont compromis. Raportul anual al Directoratului Național de Securitate Cibernetică (DNSC) pe 2025, publicat în august 2026, arată că incidentele de tip ransomware au crescut cu peste 153% față de 2024 și au afectat 22 de instituții publice, 119 persoane juridice și 115 persoane fizice. DNSC a gestionat 256 de incidente majore de acest tip.
Octombrie este Luna europeană a securității cibernetice, iar ediția din 2026 are ca temă securitatea la locul de muncă („Cybersecurity Month @ work”). Raportul ENISA publicat în septembrie 2026 arată că administrația publică a rămas, în 2025, cel mai vizat sector din Uniunea Europeană, cu 32% din incidente.
1Cum începe un incident de securitate cibernetică într-o primărie
Raportul DNSC descrie un caz de la Primăria Municipiului București. Atacatorii au intrat printr-o vulnerabilitate de tip SQL injection a unui server GIS expus public. S-au mutat apoi prin rețea până la serverul de autentificare (Active Directory), unde au creat un cont de administrator, și au ajuns la serverul de email. Acolo au instalat Sliver, un instrument de control de la distanță. În alte cazuri, punctul de intrare a fost un simplu email de phishing.
La Primăria Timișoara, în august 2024, Direcția Fiscală a suspendat temporar plata taxelor online și cu cardul la ghișeu. La Primăria Sectorului 5, în octombrie 2024, atacatorii au cerut cinci milioane de dolari. În decembrie 2025, la Administrația Națională „Apele Române”, circa 1.000 de sisteme au fost compromise. În iulie 2026, atacurile asupra Agenției Naționale de Cadastru și asupra Administrației Naționale a Penitenciarelor au dus la indisponibilitatea sau la oprirea preventivă a unor servicii folosite zilnic de cetățeni.
2Primele ore după un incident de securitate cibernetică
DNSC și agenția americană CISA recomandă aceiași pași. Ordinea lor contează: o reacție greșită în prima oră, cum ar fi oprirea tuturor calculatoarelor sau negocierea cu atacatorii, poate distruge dovezile sau poate agrava paguba.
Sistemele afectate se deconectează de la rețea și de la internet. Dacă sunt afectate mai multe subrețele, se izolează întreaga rețea, direct din switch. Echipamentele nu se opresc, ca să nu se piardă dovezile din memorie.
Echipa comunică prin telefon, nu prin emailul instituției, care poate fi compromis.
Nota de răscumpărare, jurnalele de pe servere, firewall și rețea se păstrează. Nu se ia legătura cu atacatorii.
Incidentul se anunță la 1911 sau prin pnrisc.dnsc.ro. Instituțiile publice au obligația de notificare în cel mult 48 de ore, conform Legii 58/2023; entitățile aflate sub NIS2 trimit avertizarea timpurie în 24 de ore pentru un incident semnificativ.
Dacă au fost afectate date ale cetățenilor, breșa se notifică la ANSPDCP în cel mult 72 de ore.
Se depune plângere la poliție sau la DIICOT. Sistemele se restaurează doar din copii de rezervă verificate, după curățarea completă.
Administrația Națională a Penitenciarelor a aplicat în iulie 2026 acești pași: a anunțat DNSC la 1911 dimineața, a izolat fizic echipamentele, a oprit preventiv serviciile online și conexiunile VPN dintre unități și a anunțat că depune plângere la DIICOT. DNSC recomandă constant ca răscumpărarea să nu fie plătită.
3Termenele legale pentru o primărie
- Notificare la DNSC în cel mult 48 de ore, prin PNRISC (Legea 58/2023)
- Notificare la ANSPDCP în cel mult 72 de ore, dacă sunt afectate date personale (GDPR art. 33)
- Informarea cetățenilor, dacă riscul pentru ei este ridicat (GDPR art. 34)
- Instruirea personalului (Legea 58/2023, art. 37)
- Avertizare timpurie în cel mult 24 de ore
- Notificare în cel mult 72 de ore
- Raport final în cel mult o lună de la notificare
- Răspunderea conducerii pentru măsurile de securitate
Termenele pot fi respectate doar dacă angajații recunosc incidentul la timp. Un funcționar care observă fișiere redenumite, un mesaj ciudat de la un coleg sau o parolă care nu mai funcționează trebuie să știe cui să spună și ce să nu facă. Fără o procedură exersată, angajații pierd primele ore încercând să „repare” singuri problema.
4Cum se pregătește o primărie
SOS Dacă primăria are acum un incident
- Izolează sistemele afectate de rețea, fără să le oprești.
- Sună la 1911: DNSC răspunde non-stop și oferă îndrumare.
- Refuză plata și orice contact cu atacatorii.
- Notifică ANSPDCP în 72 de ore, dacă sunt afectate date personale.
Pentru public, CyberSkill are și cursuri gratuite de siguranță digitală, cu certificat, iar emailurile false sau site-urile clonate care folosesc numele unei instituții se pot raporta pe cyberskill.ro. Pagina organizației prezintă celelalte programe.
5Întrebări frecvente despre un incident de securitate cibernetică
În cât timp raportează o primărie un incident de securitate cibernetică?
Prin Legea 58/2023, instituțiile administrației publice notifică incidentele la DNSC, prin PNRISC, în cel mult 48 de ore. Dacă primăria este identificată sub NIS2, avertizarea timpurie se trimite în cel mult 24 de ore.
Când se anunță ANSPDCP?
În cel mult 72 de ore de la constatarea unei încălcări a securității datelor personale, cu excepția cazului în care este puțin probabil ca aceasta să genereze un risc pentru persoanele vizate.
Trebuie oprite calculatoarele după un atac ransomware?
Nu, dacă pot fi deconectate de la rețea. Oprirea lor poate distruge dovezile din memorie. Recomandarea DNSC și CISA este izolarea, nu oprirea.
Se plătește răscumpărarea?
Nu. DNSC recomandă ferm refuzul plății și al negocierii cu atacatorii.
Citește și
Subiecte