
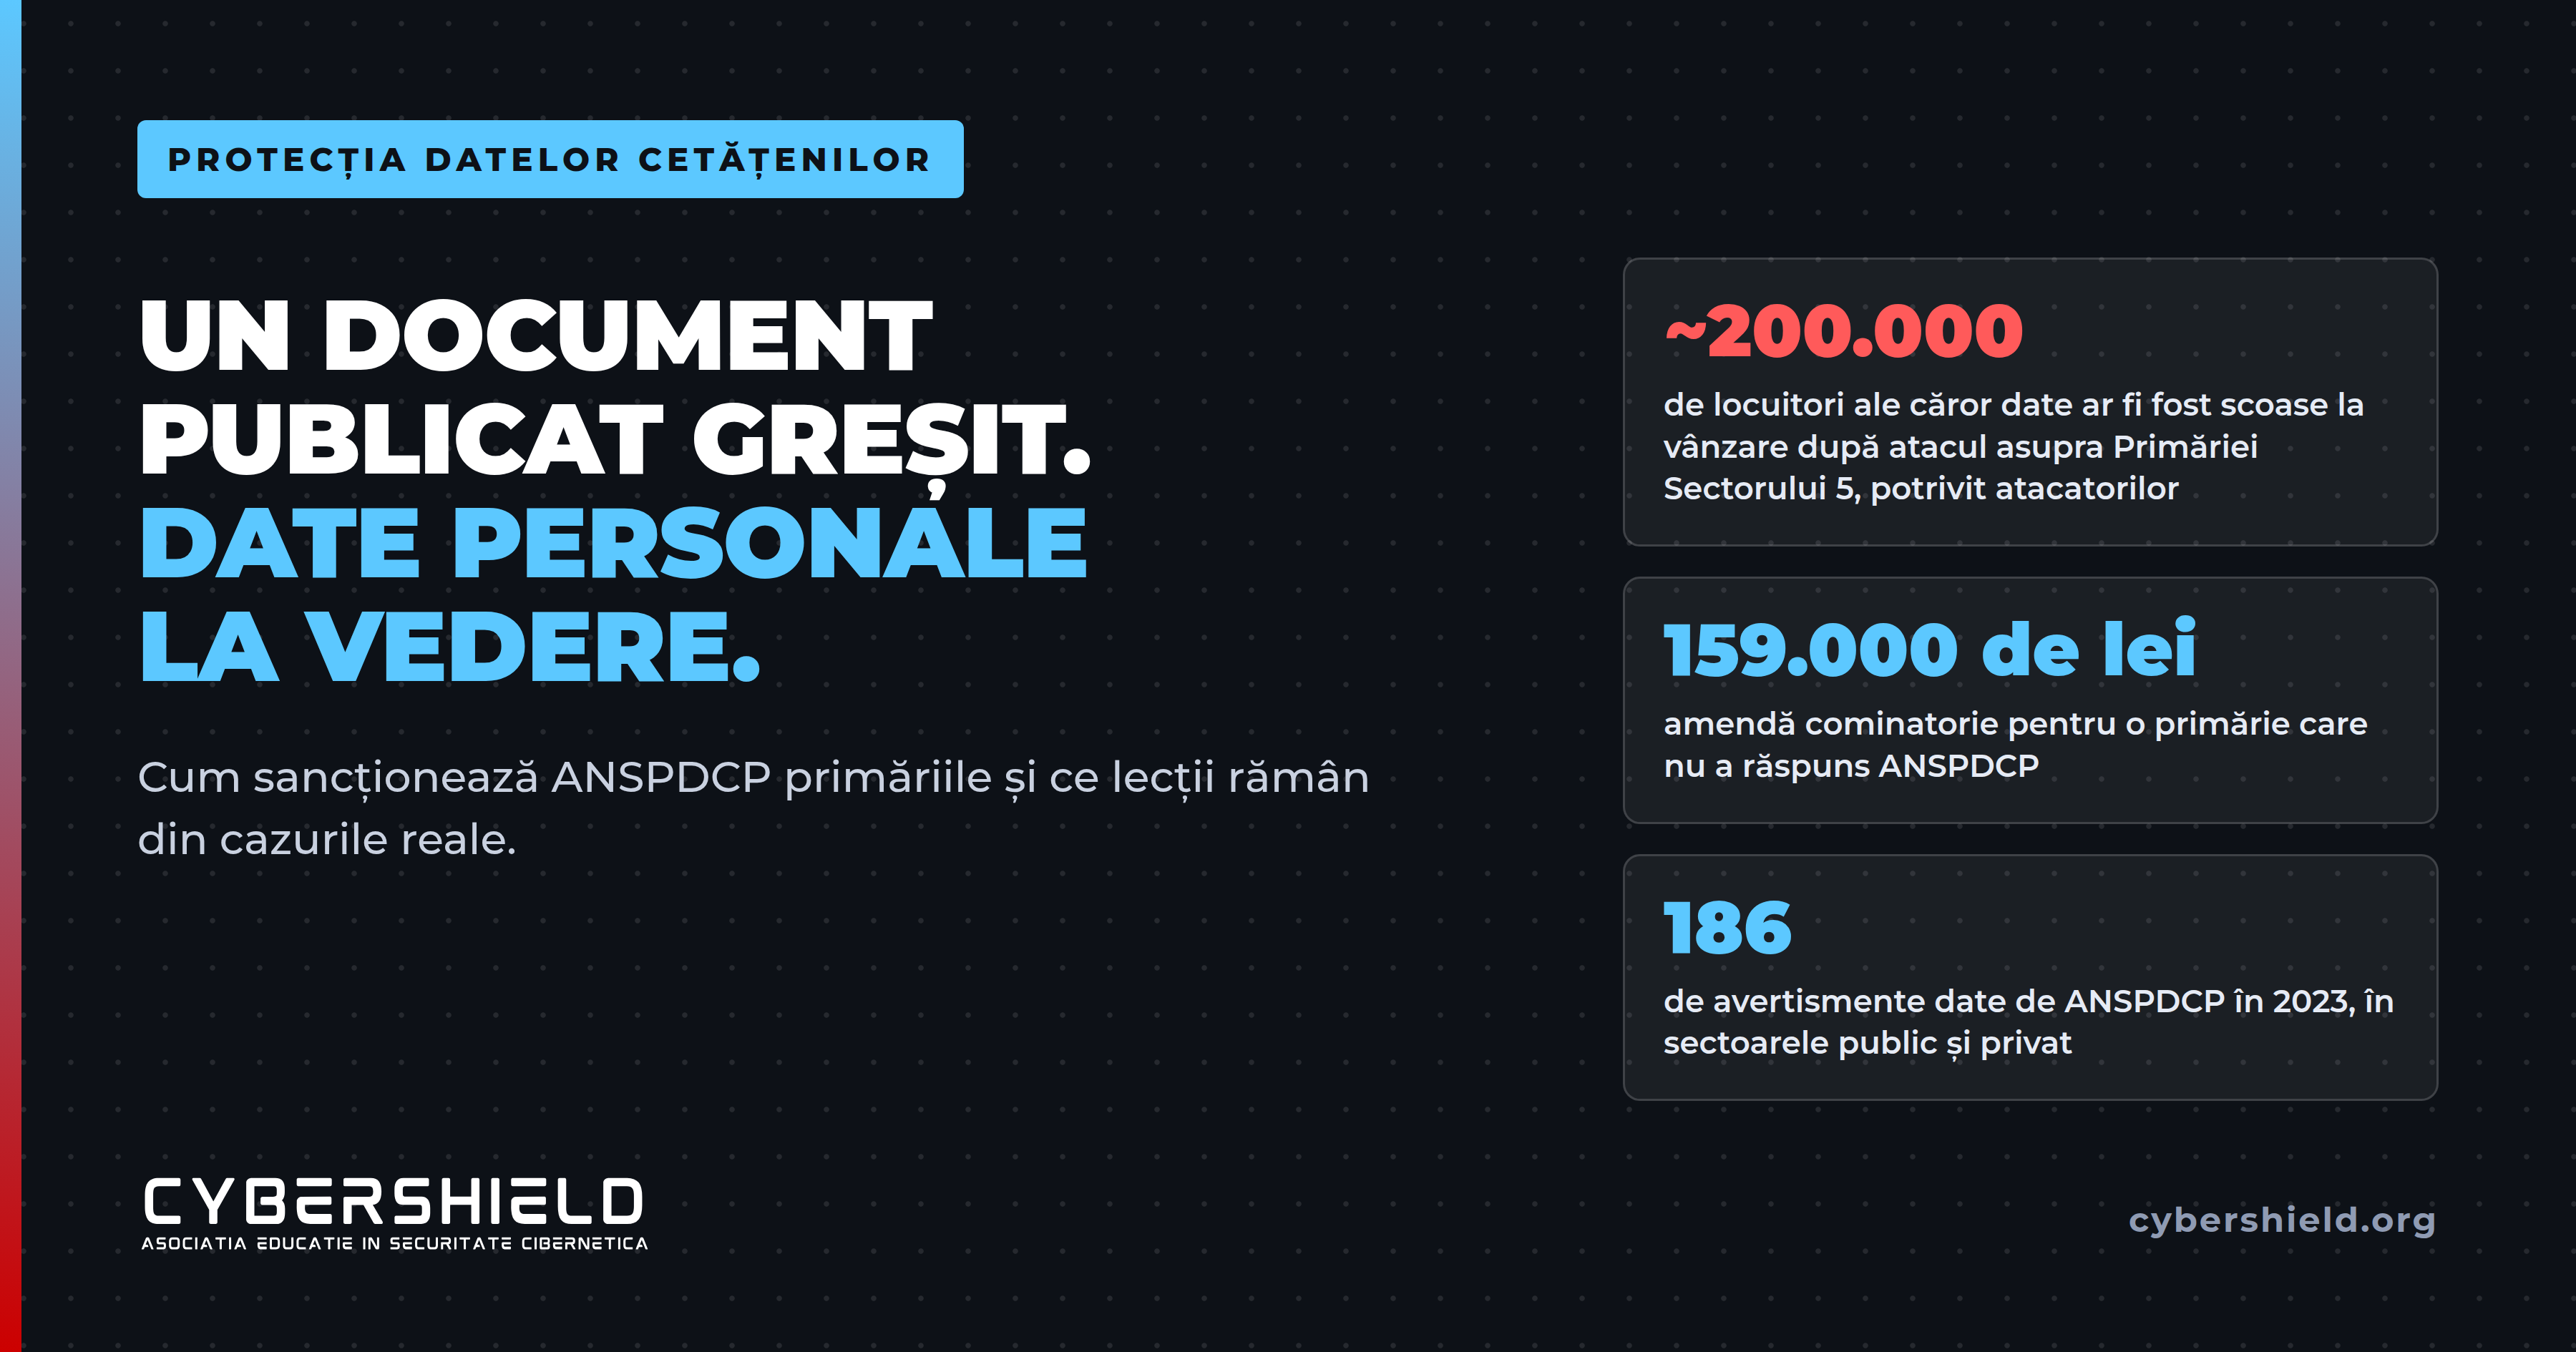
Atacatorii au pretins că scot la vânzare date despre circa 200.000 de locuitori ai unui sector din București
Primăriile gestionează unele dintre cele mai sensibile date ale cetățenilor: stare civilă, taxe, asistență socială. În cazurile analizate de ANSPDCP, greșelile țin mai ales de proceduri.
Protecția datelor în primării și în celelalte instituții publice se verifică în România după un regim aparte. Legea 190/2018 prevede că o autoritate publică care încalcă regulamentul primește mai întâi un avertisment și un plan de remediere. Amenda, între 10.000 și 100.000 de lei sau între 10.000 și 200.000 de lei, în funcție de încălcare, vine abia dacă planul nu este respectat. Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) a precizat, într-un comunicat din iulie 2024, că a aplicat operatorilor din sectorul public și privat, în total, 134 de avertismente în 2022 și 186 în 2023.
Regimul blând nu înseamnă risc mic. Pentru cetățeni, o scurgere de date dintr-o primărie poate însemna CNP-uri, adrese, situații financiare sau informații despre sănătate ajunse pe internet. Pentru instituție, înseamnă anchete, planuri de remediere și, atunci când acestea nu sunt respectate, amenzi.
1Cazuri reale: cum ajung primăriile în atenția ANSPDCP
Un document cu numele, CNP-ul și adresa proprietarilor de locuințe din municipiu a fost publicat pe site fără anonimizare și accesat de 46 de ori. Sancțiunea a fost un avertisment.
În urma unei plângeri că primarul ar fi monitorizat angajații prin camere video, comuna a primit o amendă de 10.000 de lei pentru nerespectarea planului de remediere și pentru că nu a răspuns solicitărilor autorității. A fost obligată și să dovedească instruirea celor cu acces la imagini.
Datele pentru un program de ajutor la facturile de energie erau colectate printr-o platformă online. Primăria nu a răspuns solicitărilor ANSPDCP: avertisment, amendă de 10.000 de lei, apoi amendă cominatorie de 159.000 de lei.
Primăriile Sectorului 4 și Cluj-Napoca, pentru polițiile locale, apoi polițiile locale din Miercurea Ciuc și Craiova au primit avertismente pentru camerele purtate pe corp, folosite fără temei legal.
Un alt caz arată cum o greșeală a unei instituții este preluată de alții. În martie 2023, ANSPDCP a amendat un partid politic care republicase pe un site propriu date preluate din hotărâri ale consiliilor locale, publicate de autorități pe site-urile lor: nume, CNP-uri, adrese, acte de identitate și grade de handicap.
2Atacurile cibernetice asupra primăriilor
Pe lângă documentele publicate din greșeală, primăriile se confruntă cu atacuri directe. În octombrie 2024, Primăria Sectorului 5 a fost lovită de ransomware, iar gruparea RansomHub a pretins ulterior că deține datele a aproximativ 200.000 de locuitori și le-a scos la vânzare, după ce primarul a refuzat plata răscumpărării de cinci milioane de dolari. DNSC declarase inițial că atacatorii nu au putut sustrage date. În august 2024, atacul asupra Primăriei Timișoara a dus la suspendarea temporară, de către Direcția Fiscală, a plăților online și cu cardul la ghișeu pentru taxe și impozite.
- Stare civilă: nașteri, căsătorii, decese
- Taxe și impozite locale, bunuri, datorii
- Asistență socială, handicap, anchete sociale
- Imagini video, petiții, cereri ale cetățenilor
- Documente publicate pe site fără anonimizare
- Emailuri trimise greșit sau atașamente necriptate
- Conturi compromise prin phishing
- Acces la date fără proceduri și fără instruire
3Protecția datelor în primării: ce cere GDPR
Regulamentul obligă autoritățile publice să numească un responsabil cu protecția datelor (DPO), care are printre sarcini instruirea personalului. Încălcările securității datelor se notifică la ANSPDCP fără întârziere și, dacă este posibil, în cel mult 72 de ore de la constatare, cu excepția celor pentru care riscul este puțin probabil. Persoanele vizate trebuie informate atunci când riscul este ridicat. În cel puțin două cazuri, la Albeni și la ANRP, sancțiunile ANSPDCP au fost legate și de lipsa instruirii angajaților. În cazul Autorității Naționale pentru Restituirea Proprietăților, amendată în 2022, reprezentanții instituției au recunoscut că „nu au avut loc instruiri periodice” ale personalului.
4Măsuri simple care previn cele mai multe probleme
Angajații care vor să aprofundeze tema pot urma și cursurile publice gratuite CyberSkill, cu certificat. Site-urile clonate și emailurile false care folosesc numele unei primării se pot raporta pe cyberskill.ro, iar pagina organizației prezintă programele pentru instituții.
5Întrebări frecvente despre protecția datelor în primării
Poate fi amendată o primărie pentru încălcarea GDPR?
Da, dar abia în a doua etapă. Conform Legii 190/2018, instituția primește întâi un avertisment cu plan de remediere, iar amenda, între 10.000 și 100.000 sau între 10.000 și 200.000 de lei, în funcție de încălcare, poate fi aplicată dacă planul nu este respectat în totalitate.
Poate o primărie să publice hotărâri cu CNP-uri?
Nu fără anonimizare. Documentele publicate pe site trebuie verificate înainte, iar datele preluate din ele au dus deja la sancțiuni.
Este obligatoriu un responsabil cu protecția datelor într-o primărie?
Da. GDPR cere autorităților publice să numească un responsabil cu protecția datelor, care se ocupă inclusiv de instruirea personalului.
În cât timp se notifică o breșă de date?
Fără întârziere și, dacă este posibil, în cel mult 72 de ore de la constatare, la ANSPDCP, cu excepția cazului în care este puțin probabil ca încălcarea să genereze un risc pentru persoanele vizate.
Citește și
Subiecte