
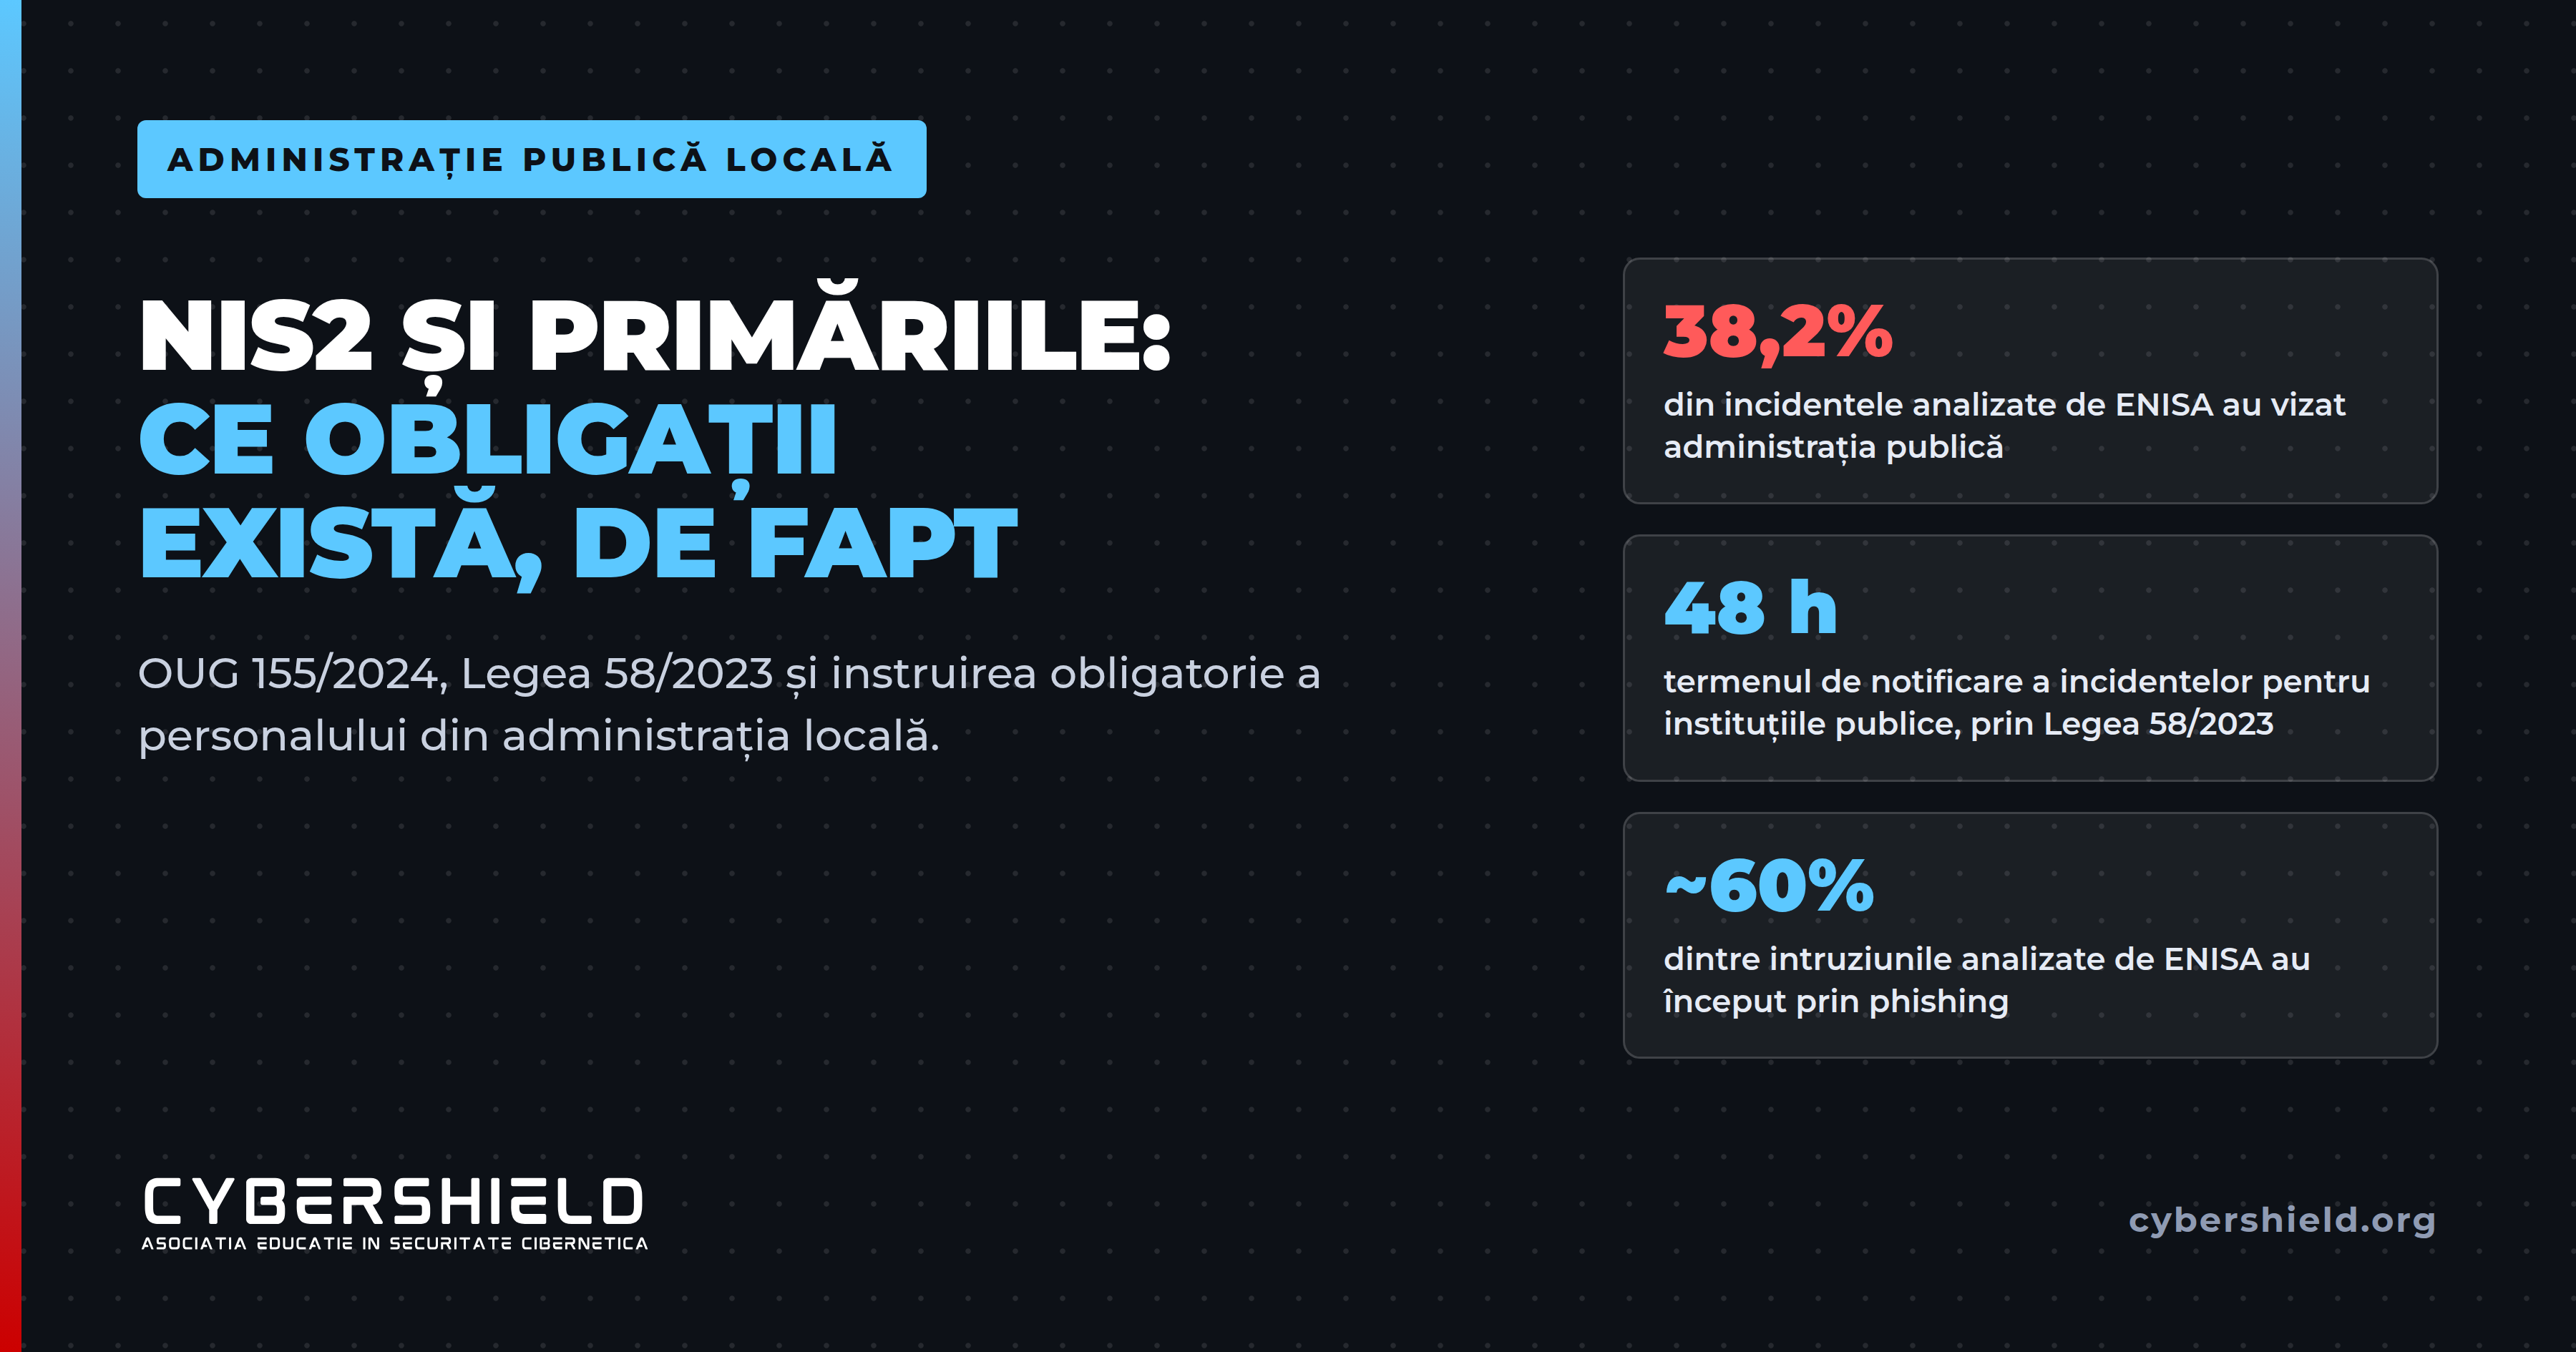
Administrația publică a fost cel mai vizat sector din UE: 38,2% din incidente
Directiva NIS2 a schimbat regulile de securitate cibernetică în România. Pentru primării, răspunsul la întrebarea „intrăm sau nu sub NIS2” depinde de situația fiecăreia, dar obligația de a-și instrui angajații există deja.
Directiva NIS2, noul cadru european de securitate cibernetică, a fost transpusă în România prin Ordonanța de urgență 155/2024, publicată în Monitorul Oficial la 31 decembrie 2024 și aprobată, cu modificări, prin Legea 124/2025, ale cărei prevederi se aplică din iulie 2025. Actul stabilește cine trebuie să se înregistreze la Directoratul Național de Securitate Cibernetică (DNSC), ce măsuri trebuie luate și în cât timp se raportează un incident.
Administrația publică este una dintre țintele preferate ale atacatorilor. Raportul ENISA Threat Landscape 2025, publicat în octombrie 2025, arată că administrația publică a fost cel mai vizat sector din Uniunea Europeană, cu 38,2% din incidentele analizate, iar phishingul a fost principala cale de intrare, în aproximativ 60% dintre intruziunile analizate. În România, Primăria Timișoara, Primăria Sectorului 5 și Administrația Națională „Apele Române” au fost lovite de ransomware în ultimii doi ani.
1Intră primăriile sub Directiva NIS2?
Nu automat. Articolul 5 din OUG 155/2024 consideră entități esențiale „entitățile administrației publice centrale”, iar anexa 1, la capitolul „Administrație publică”, menționează tot doar administrația centrală. Ca autoritate locală, o primărie nu intră automat. Poate intra însă pentru serviciile pe care le operează în sectoarele din anexe, precum apa, transportul sau energia, pe criteriul de mărime, ori dacă DNSC o identifică pe baza criteriilor din articolul 9, de exemplu ca singur furnizor al unui serviciu esențial.
Primăriile au totuși obligații. Legea 58/2023 privind securitatea și apărarea cibernetică se aplică explicit rețelelor și sistemelor informatice utilizate „de autorități și instituții ale administrației publice centrale și locale” (art. 3 alin. (1) lit. c)). Legea cere notificarea incidentelor prin platforma PNRISC „de îndată, dar nu mai târziu de 48 de ore”, cu completări în cel mult cinci zile. Articolul 37 obligă instituțiile să asigure pentru personalul propriu „formarea profesională, educația și instruirea” în domeniul securității cibernetice.
- Notificarea incidentelor în cel mult 48 de ore, prin PNRISC
- Instruirea obligatorie a personalului (art. 37)
- Campanii periodice de conștientizare și igienă cibernetică
- Amenzi între 5.000 și 50.000 de lei pentru nenotificarea incidentelor la termen (până la 200.000 de lei la repetare)
- Responsabil de securitate desemnat în 30 de zile de la decizia DNSC
- Măsuri minime de gestionare a riscului (art. 13)
- Raportare în 24 h, 72 h și raport final într-o lună
- Răspunderea și formarea obligatorie a conducerii (art. 14)
2Ce cere Directiva NIS2 entităților identificate
Pentru entitățile aflate sub incidența ordonanței, articolul 13 al ordonanței stabilește măsurile minime: analiza riscurilor, gestionarea incidentelor, continuitatea activității și copiile de rezervă, securitatea lanțului de aprovizionare, criptografia, igiena cibernetică și formarea, precum și autentificarea multifactor. Termenele de raportare sunt stricte: avertizare timpurie în cel mult 24 de ore, notificare în cel mult 72 de ore și raport final în cel mult o lună de la notificare.
DNSC este anunțat că a avut loc un incident semnificativ și dacă acesta pare să fie rezultatul unei acțiuni ilegale.
Se actualizează informațiile și se face o primă evaluare a gravității și a impactului.
Descrierea completă a incidentului, a cauzei și a măsurilor aplicate.
Ordonanța stabilește clar răspunderea conducerii. Potrivit articolului 14, organele de conducere aprobă și supraveghează măsurile de securitate și răspund pentru încălcări, iar membrii lor trebuie să urmeze cursuri de formare acreditate. Entitatea trebuie să asigure „în mod regulat” formarea întregului personal. Sancțiunile pentru entitățile esențiale pot ajunge la 10 milioane de euro sau 2% din cifra de afaceri, oricare este mai mare, însă pentru administrația publică ordonanța exclude suspendarea sau interdicția de a ocupa funcții de conducere.
3Ce s-a întâmplat în instituțiile atacate
Multe dintre atacurile asupra instituțiilor românești din ultimii ani au pornit de la un singur sistem, cont sau furnizor compromis. În februarie 2024, un atac ransomware asupra platformei Hipocrate a afectat 26 de spitale, incident invocat chiar în preambulul OUG 155/2024. În august 2024, la Primăria Timișoara, aproximativ 112 sisteme au fost afectate, iar Direcția Fiscală a suspendat temporar plata taxelor online și cu cardul la ghișeu. În octombrie 2024, atacatorii au cerut cinci milioane de dolari Primăriei Sectorului 5, care a refuzat plata. În decembrie 2025, la „Apele Române”, circa 1.000 de sisteme au fost compromise.
Întrucât phishingul este principala cale de intrare a atacatorilor, funcționarul care recunoaște un mesaj fals oprește atacul de la început. Tot angajații trebuie să recunoască un incident la timp, pentru ca termenele de 48 sau de 24 de ore să poată fi respectate.
4Ce poate face o primărie de acum înainte
Pentru public, CyberSkill are și cursuri gratuite de siguranță digitală, cu certificat. Emailurile false și site-urile clonate se pot raporta pe cyberskill.ro, iar pagina organizației descrie programele pentru școli și instituții.
5Întrebări frecvente despre Directiva NIS2 și primării
Intră toate primăriile sub Directiva NIS2?
Nu automat. OUG 155/2024 include direct doar administrația publică centrală. O primărie intră sub incidență dacă DNSC o identifică pe baza criteriilor din art. 9 sau dacă operează servicii din sectoarele acoperite de anexe.
Ce obligații are oricum o primărie?
Prin Legea 58/2023, orice instituție a administrației publice locale notifică incidentele prin PNRISC în cel mult 48 de ore și asigură instruirea personalului în securitate cibernetică.
În cât timp se raportează un incident sub NIS2?
Avertizare timpurie în cel mult 24 de ore, notificare în cel mult 72 de ore și raport final în cel mult o lună de la notificare.
Răspunde conducerea pentru securitatea cibernetică?
Da. Pentru entitățile sub OUG 155/2024, organele de conducere aprobă măsurile, le supraveghează, urmează cursuri de formare și răspund pentru încălcări.
Citește și