
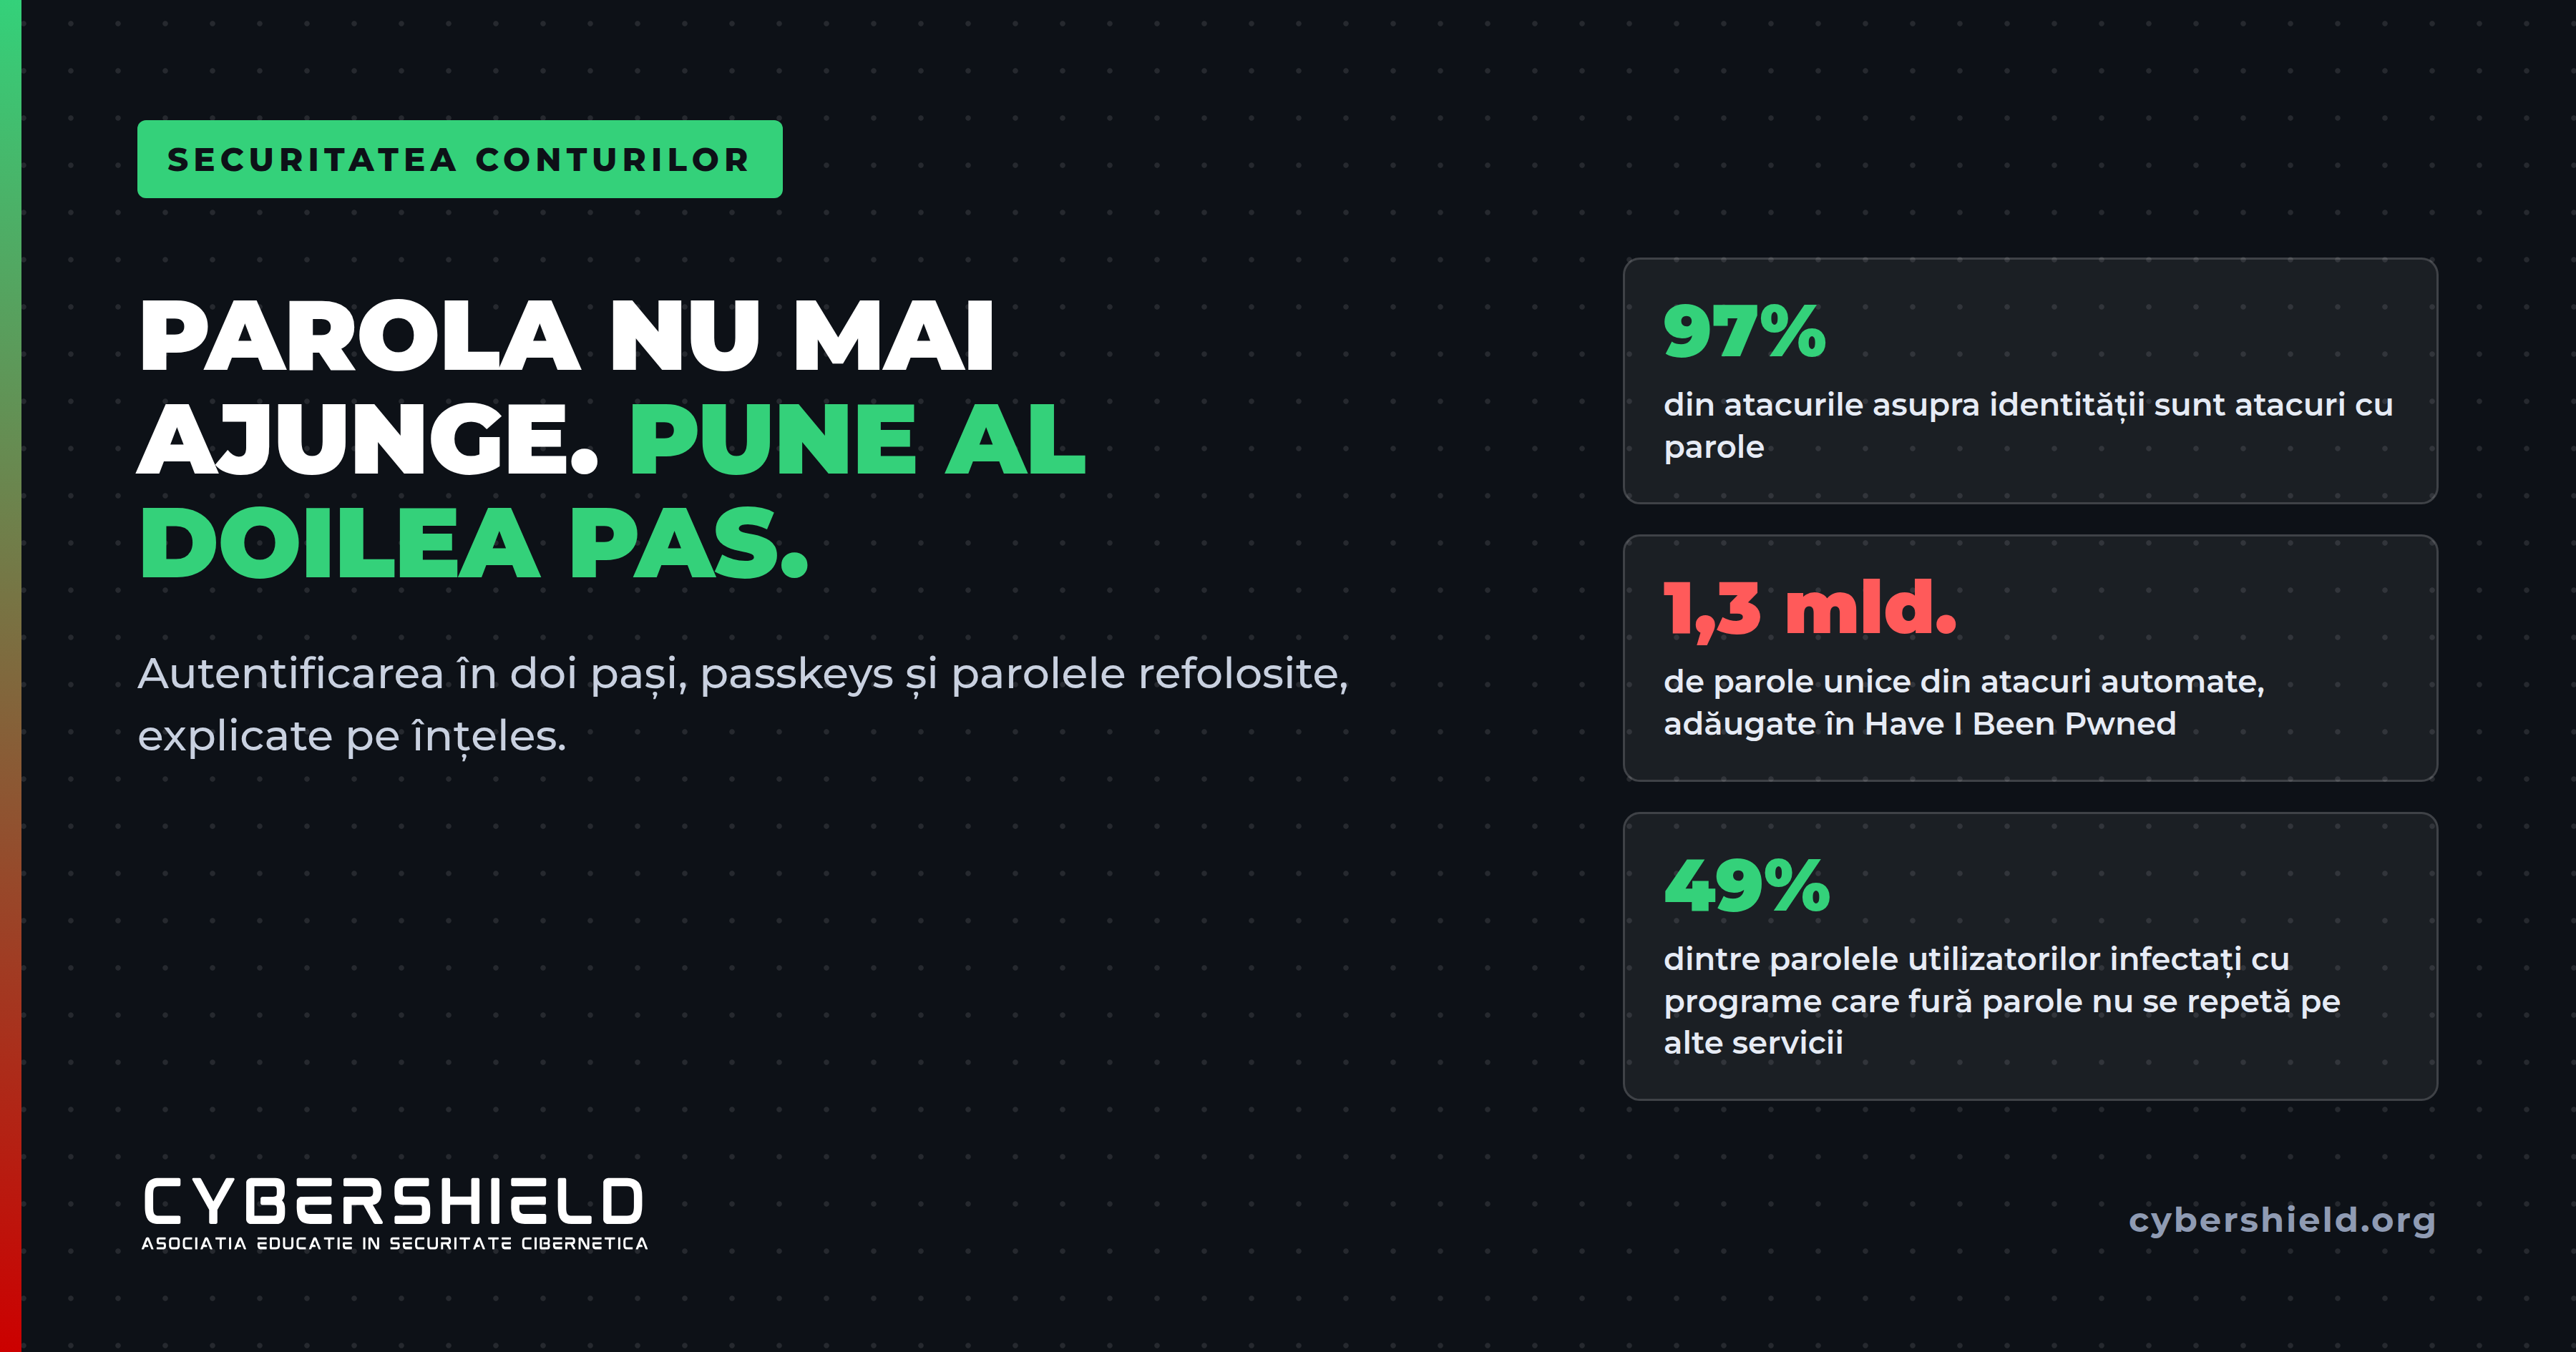
Peste 97% dintre atacurile asupra conturilor folosesc parole
Parolele refolosite și cele ușor de ghicit sunt încă principala cale de intrare în conturile oamenilor. Al doilea pas de verificare îl oprește pe atacator chiar dacă acesta are parola.
Un cont cu autentificare în doi pași cere, pe lângă parolă, o a doua dovadă, iar această măsură îl oprește pe atacatorul care are deja parola. Raportul Microsoft Digital Defense, publicat în octombrie 2025, arată că peste 97% dintre atacurile asupra conturilor folosesc parole, iar o metodă de autentificare rezistentă la phishing poate opri peste 99% dintre ele. În prima jumătate a anului 2025, atacurile asupra identității au crescut cu 32%, potrivit aceluiași raport.
Începutul anului este un moment bun pentru o verificare a conturilor. Mulți oameni au primit de sărbători telefoane, tablete sau laptopuri noi, pe care s-au autentificat în grabă, cu parolele vechi. Iar parolele vechi sunt, de cele mai multe ori, și cele mai slabe.
1Ce parole folosesc românii
Studiul anual NordPass despre cele mai folosite parole, preluat de presa românească în noiembrie 2025, plasează pe primele locuri în România „admin”, „123456”, „TimeLord12”, „12345678” și „password”. În ediția din 2023 a aceluiași studiu, „admin” apărea de peste 15.000 de ori în datele analizate pentru România, iar „123456” de peste 8.000 de ori. Potrivit NordPass, parolele din topul ediției din 2023 puteau fi sparte într-o secundă sau mai puțin.
2Cum ajung atacatorii în conturi fără să spargă nimic
Cea mai răspândită metodă nu presupune ghicirea parolei. Se numește credential stuffing: atacatorii iau perechile de email și parolă scurse dintr-o breșă și le încearcă automat pe alte site-uri. În noiembrie 2025, Have I Been Pwned a adăugat în baza sa aproape două miliarde de adrese de email și 1,3 miliarde de parole unice din astfel de liste. Dintre parole, 625 de milioane erau noi.
Metoda funcționează pentru că parolele se repetă. O analiză Verizon pe datele raportului DBIR 2025 arată că, la utilizatorii infectați cu programe care fură parole, doar 49% dintre parole nu se repetă pe alte servicii. Potrivit Verizon, datele de autentificare furate au fost calea de intrare în 22% dintre breșele analizate, iar încercările automate de acest tip reprezentau, în mediana celor 2.301 organizații analizate, 19% din autentificările zilnice.
3Autentificare în doi pași: SMS, aplicație sau passkey
Cu autentificarea în doi pași activată, contul cere, pe lângă parolă, o dovadă suplimentară: un cod primit prin SMS, un cod generat de o aplicație de autentificare, o confirmare pe telefon sau o cheie de acces (passkey). Chiar dacă parola a ajuns într-o listă scursă, atacatorul se oprește la al doilea pas.
Nu toate variantele oferă aceeași protecție. Codurile de verificare pot fi obținute prin înșelăciune: în ianuarie 2025, DNSC a avertizat asupra campaniei „Vot pentru Adeline”, în care victimele își introduceau numărul de telefon și codul de asociere WhatsApp pe un site fals. Atacatorii preluau contul și le cereau apoi bani prietenilor victimei, de regulă în jur de 1.800 de lei. Cheile de acces (passkeys) rezistă acestui tip de atac, pentru că nu există un cod care să poată fi dictat sau copiat.
- Cheie de acces (passkey) sau cheie fizică de securitate
- Aplicație de autentificare (coduri generate pe telefon)
- Confirmare în aplicația oficială a serviciului
- Doar parola, mai ales una refolosită
- Coduri prin SMS, dacă le dictezi sau le introduci pe un site deschis dintr-un mesaj
- Întrebări de securitate cu răspunsuri ușor de aflat
Tot mai mulți oameni folosesc cheile de acces. Google anunța încă din mai 2024 peste 400 de milioane de conturi care foloseau chei de acces, iar un sondaj al FIDO Alliance din mai 2025 arăta că 69% dintre respondenți le activaseră pe cel puțin un cont. În același sondaj, peste 35% spuneau că au avut în ultimul an cel puțin un cont compromis din cauza parolelor.
4Ce activezi azi, în 15 minute
Datele DNSC arată aceeași evoluție. Raportul anual al Directoratului pe 2024, făcut public în vara lui 2025, consemnează o creștere de 21% a conturilor compromise raportate și de 40,2% a fraudelor. Mesajele și emailurile care cer coduri sau parole pot fi trimise gratuit la CyberSkill, care le analizează și le transmite mai departe către platforme și autorități.
SOS Dacă cineva ți-a preluat deja contul
- Schimbă parola de pe un dispozitiv curat și activează imediat al doilea pas.
- Închide sesiunile active din setările contului, inclusiv dispozitivele asociate.
- Anunță-ți contactele pe alt canal, ca să nu trimită bani la cereri venite de pe contul tău.
- Raportează incidentul la DNSC, iar dacă ai pierdut bani, la bancă și la poliție.
5Întrebări frecvente despre autentificarea în doi pași
Ce înseamnă autentificarea în doi pași?
Este o măsură prin care un cont cere, pe lângă parolă, o a doua dovadă: un cod primit prin SMS, un cod dintr-o aplicație de autentificare, o confirmare pe telefon sau o cheie de acces. Dacă parola ajunge la altcineva, contul rămâne protejat.
Codul prin SMS este suficient?
Este mult mai sigur decât parola singură, dar codul poate fi obținut prin înșelăciune dacă îl dictezi sau îl introduci pe un site fals. Aplicațiile de autentificare și cheile de acces (passkeys) oferă o protecție mai bună.
Ce este un passkey?
O cheie de acces este o metodă de autentificare fără parolă, legată de dispozitivul tău și deblocată cu amprenta, fața sau un PIN. Nu există un cod care să poată fi furat sau dictat.
Cum aflu dacă parola mea a fost scursă?
Cauți adresa de email pe haveibeenpwned.com. Dacă apare într-o breșă, schimbi parola pe toate conturile unde ai folosit-o și activezi autentificarea în doi pași.
Citește și