
Un site de phishing rămâne online până când cineva îl raportează
Jumătate dintre paginile false dispar în cel mult patru zile, iar sesizările ajută ca ele să fie detectate mai repede.
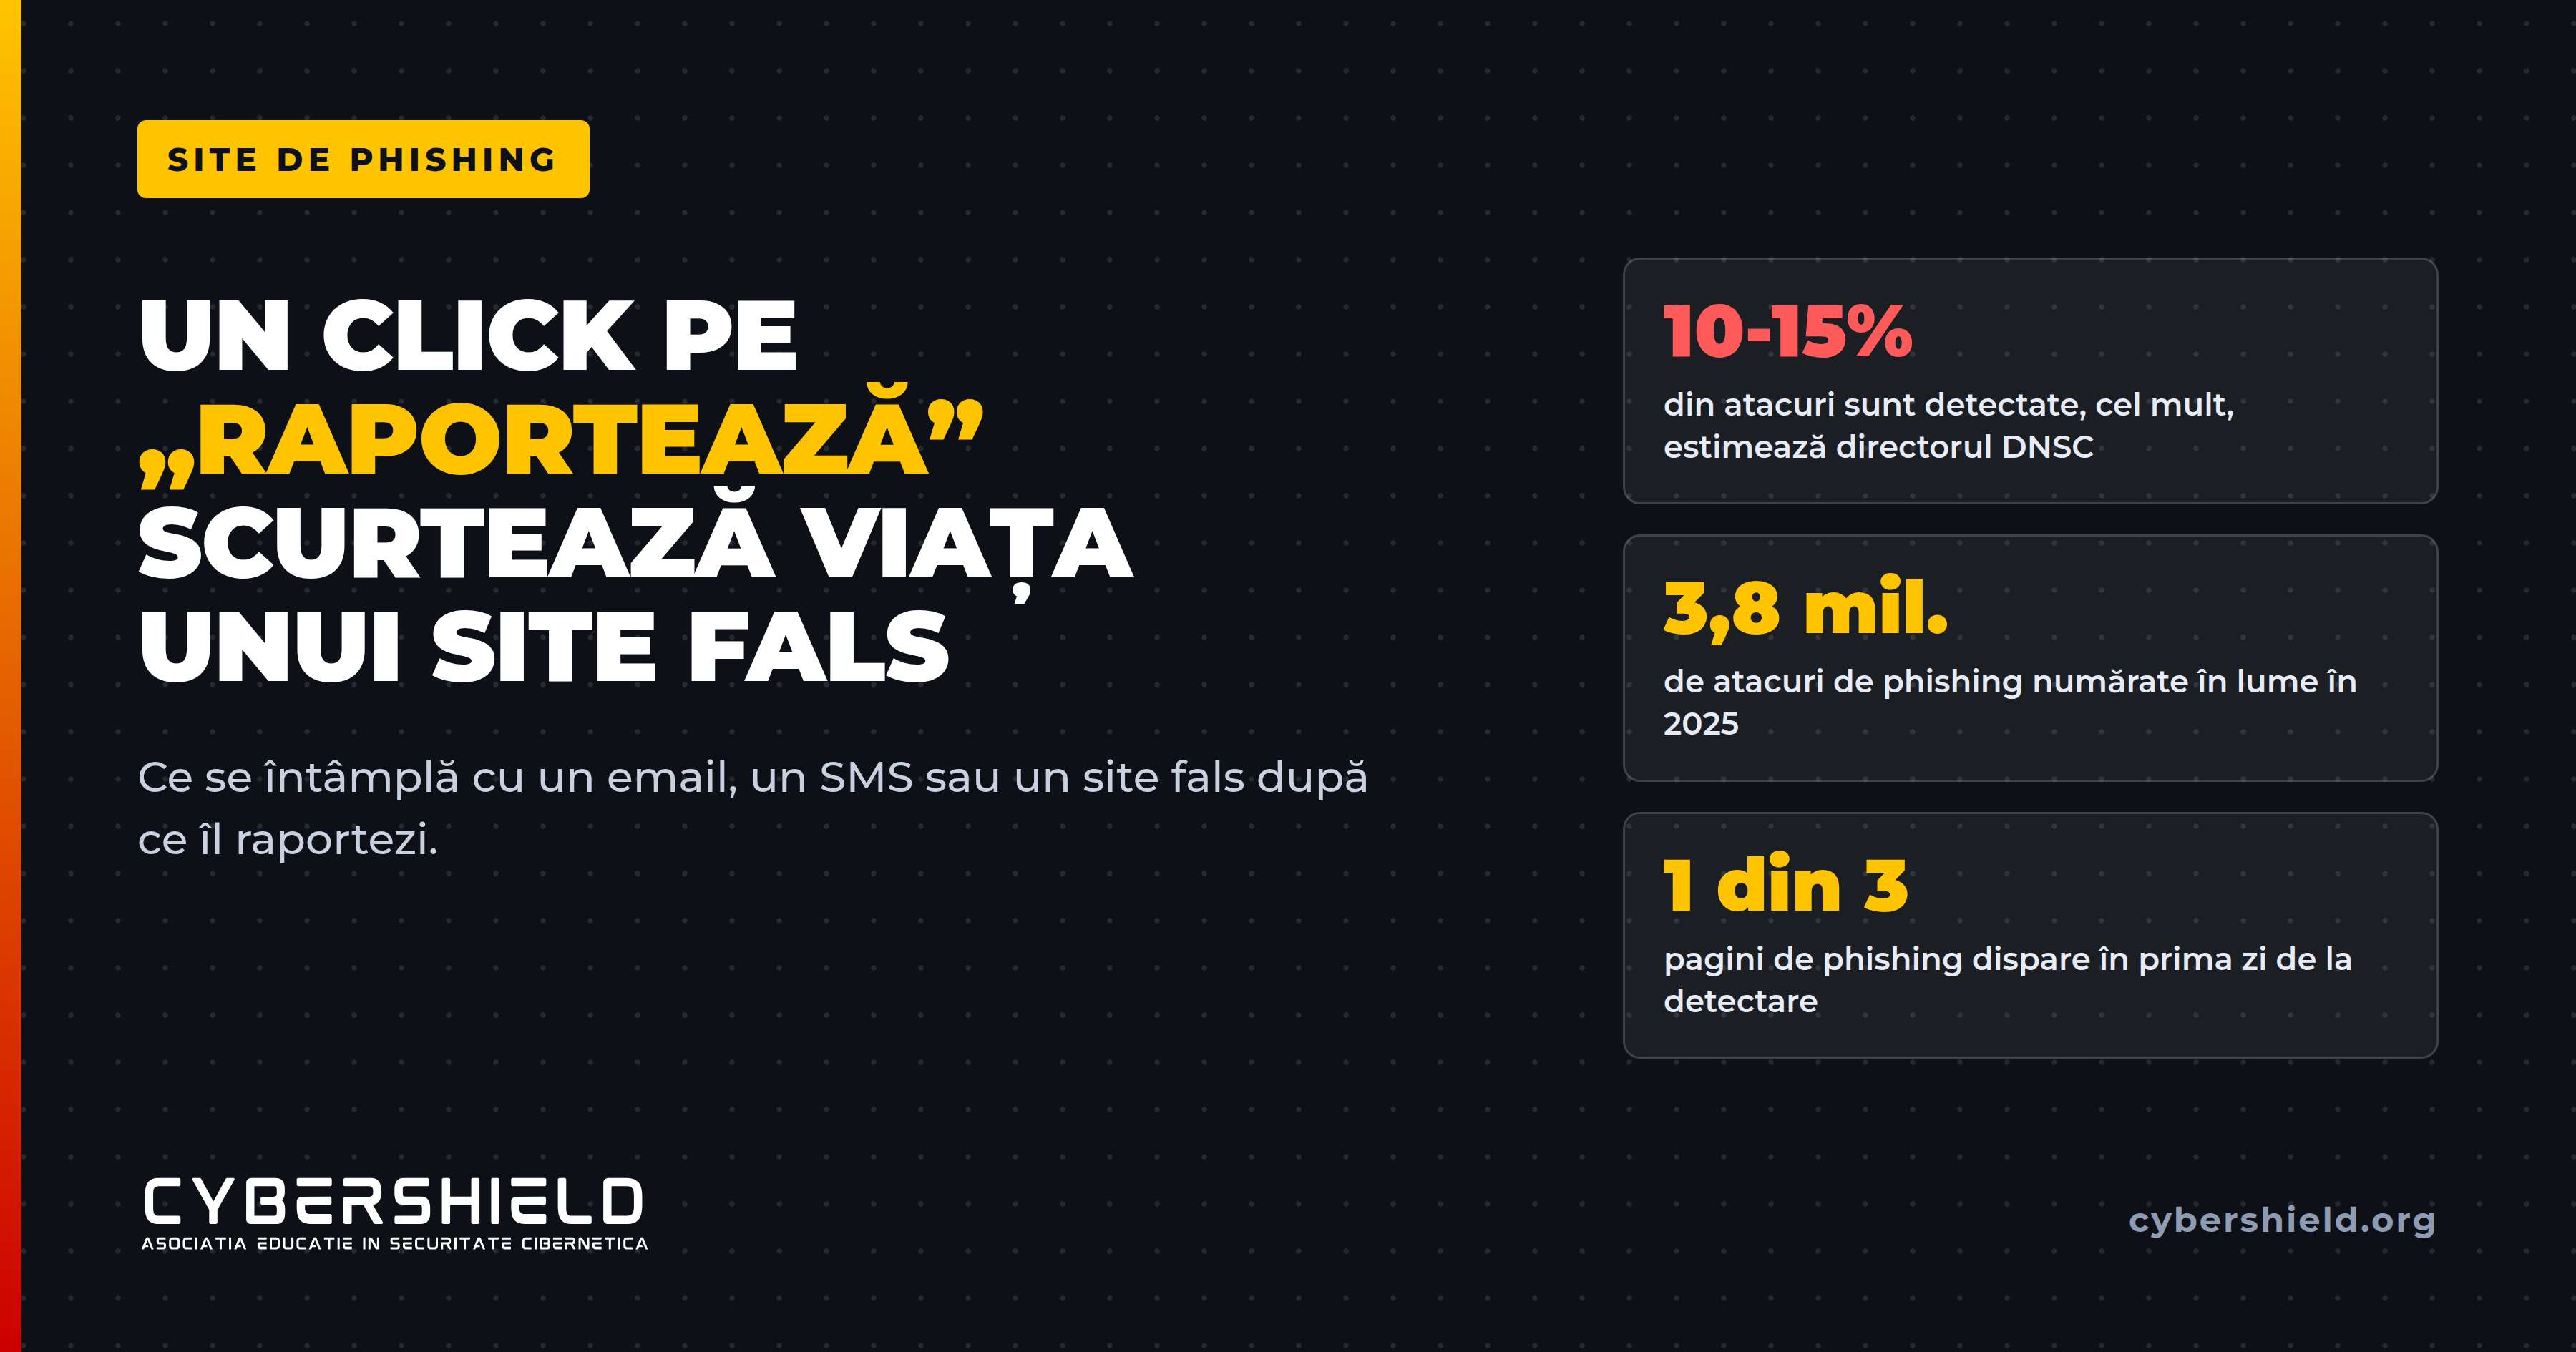
Un site de phishing rămâne activ până când cineva îl semnalează, iar un buton de raportare din email, un formular online sau un apel la 1911 îi pot scurta viața la câteva ore. Directorul Directoratului Național de Securitate Cibernetică (DNSC), Dan Cîmpean, estima în octombrie 2025, în declarații pentru Adevărul, că doar 10-15% dintre atacuri sunt detectate.
În lume, Anti-Phishing Working Group (APWG) a numărat 3,8 milioane de atacuri de phishing în 2025, puțin peste nivelul din 2024, potrivit bilanțului publicat în februarie 2026. Potrivit datelor furnizate de membrii APWG, cele mai vizate au fost rețelele sociale, serviciile de email și aplicațiile online. Atacurile observate de compania Fortra, în care infractorii se dau drept parteneri de afaceri și cer transferuri bancare, au crescut cu 136% în ultimul trimestru al anului față de cel anterior.
1Unde raportezi un site de phishing în România
Canalul principal este DNSC. Numărul unic 1911, lansat în mai 2019, funcționează non-stop și poate fi apelat din orice rețea de telefonie, de cetățeni, firme și instituții. Din 2024, sesizările se pot trimite și online, prin Platforma Națională de Raportare a Incidentelor de Securitate Cibernetică (PNRISC), la pnrisc.dnsc.ro, creată în baza Legii 58/2023. Pe lângă DNSC, contează și canalele platformelor: banca, operatorul de telefonie, rețeaua socială sau serviciul de email.
- DNSC: 1911 sau pnrisc.dnsc.ro
- Butonul „Raportează phishing” din aplicația de email
- Formularul Google Safe Browsing pentru site-uri false
- CyberSkill: email, site sau număr de telefon, pe cyberskill.ro
- Banca, imediat, pentru blocarea cardului
- Poliția, cu plângere și dovezi
- DNSC, pentru analiza incidentului
- Platforma pe care s-a produs frauda
2Ce se întâmplă, pas cu pas, după raportare
O sesizare nu închide singură un site de phishing, dar pornește un lanț de verificări. Adresa este analizată, iar dacă se confirmă că pagina copiază o bancă, un curier sau un magazin, ajunge pe listele de blocare folosite de browsere și de filtrele de email. În paralel, firma care găzduiește site-ul și registrarul domeniului primesc notificări de abuz.
Listele de blocare protejează repede un număr mare de oameni. Serviciul Google Safe Browsing, folosit de Chrome și de alte browsere, protejează peste cinci miliarde de dispozitive, iar oricine poate raporta o adresă suspectă printr-un formular public. Din aprilie 2024, registrele și registrarii domeniilor generice, precum .com, sunt obligați contractual de ICANN să ia măsuri atunci când abuzul este dovedit: în primele șase luni, ICANN a rezolvat 154 de cazuri, cu peste 2.700 de domenii suspendate. Regulile nu se aplică automat domeniilor naționale precum .ro, unde procedura depinde de registrul național.
3Cât timp rămâne online un site de phishing
O pagină falsă rămâne activă puțin, dar destul cât să facă victime. Un studiu Kaspersky din 2021, pe peste 5.000 de pagini de phishing, a arătat că o treime dispar în prima zi de la detectare, iar jumătate rezistă cel mult 94 de ore. Atacatorii câștigă cel mai mult în primele ore, când mesajele ajung la cei mai mulți destinatari. Fiecare raportare trimisă devreme scurtează acest interval.
În același timp, numărul domeniilor folosite crește. Un studiu Interisle Consulting publicat în septembrie 2025 a identificat peste 1,5 milioane de domenii folosite pentru phishing într-un an, un record, dintre care 77% fuseseră înregistrate special de infractori. Cu cât raportările ajung mai repede, cu atât un domeniu nou are mai puțin timp să facă victime.
4De ce contează și sesizările fără pagubă
Mulți oameni nu raportează un mesaj fals pentru că nu au pățit nimic. Tocmai aceste sesizări sunt cele mai utile, pentru că ajung la autorități înainte să existe victime. Raportul DNSC pe 2024, făcut public în vara lui 2025, arată 27 de milioane de evenimente de securitate cibernetică relevante, iar instituția notează că o parte din creșterea de 40,2% a fraudelor raportate vine din campaniile prin care a încurajat raportarea. Smishingul, adică mesajele SMS care se dau drept bănci, operatori sau instituții, este descris în același raport drept o problemă importantă.
Pentru cei care vor să recunoască singuri mesajele false, CyberSkill oferă și un curs online gratuit despre spoofing și phishing, cu certificat la final, iar glosarul de securitate cibernetică explică pe înțeles termenii folosiți în alertele DNSC.
5Cum raportezi util un site de phishing
SOS Dacă ai introdus deja date pe un site de phishing
- Banca o anunți imediat și blochezi cardul din aplicație.
- Parolele le schimbi pe contul afectat și pe cele unde le-ai refolosit.
- Dovezile le păstrezi: mesajul, adresa, capturile de ecran.
- Sesizarea o faci la DNSC și la poliție, dacă ai pierdut bani.
6Întrebări frecvente despre site-urile de phishing
Unde raportez un email sau un SMS de phishing?
La DNSC, la numărul 1911, disponibil non-stop, sau online pe pnrisc.dnsc.ro. Poți folosi și butonul de raportare din aplicația de email și formularele de pe cyberskill.ro.
Are rost să raportez dacă nu am pățit nimic?
Da. Sesizările trimise înainte să existe victime ajută la blocarea paginilor false în browsere și la închiderea domeniilor. O treime dintre paginile de phishing dispar chiar în prima zi.
Cât durează până se închide un site de phishing?
De la câteva ore la câteva zile. Într-un studiu Kaspersky, jumătate dintre paginile urmărite au rezistat cel mult 94 de ore.
Pot raporta un site fals direct la Google?
Da, prin formularul public Google Safe Browsing. După confirmare, browserele afișează un avertisment la deschiderea adresei.
Citește și