
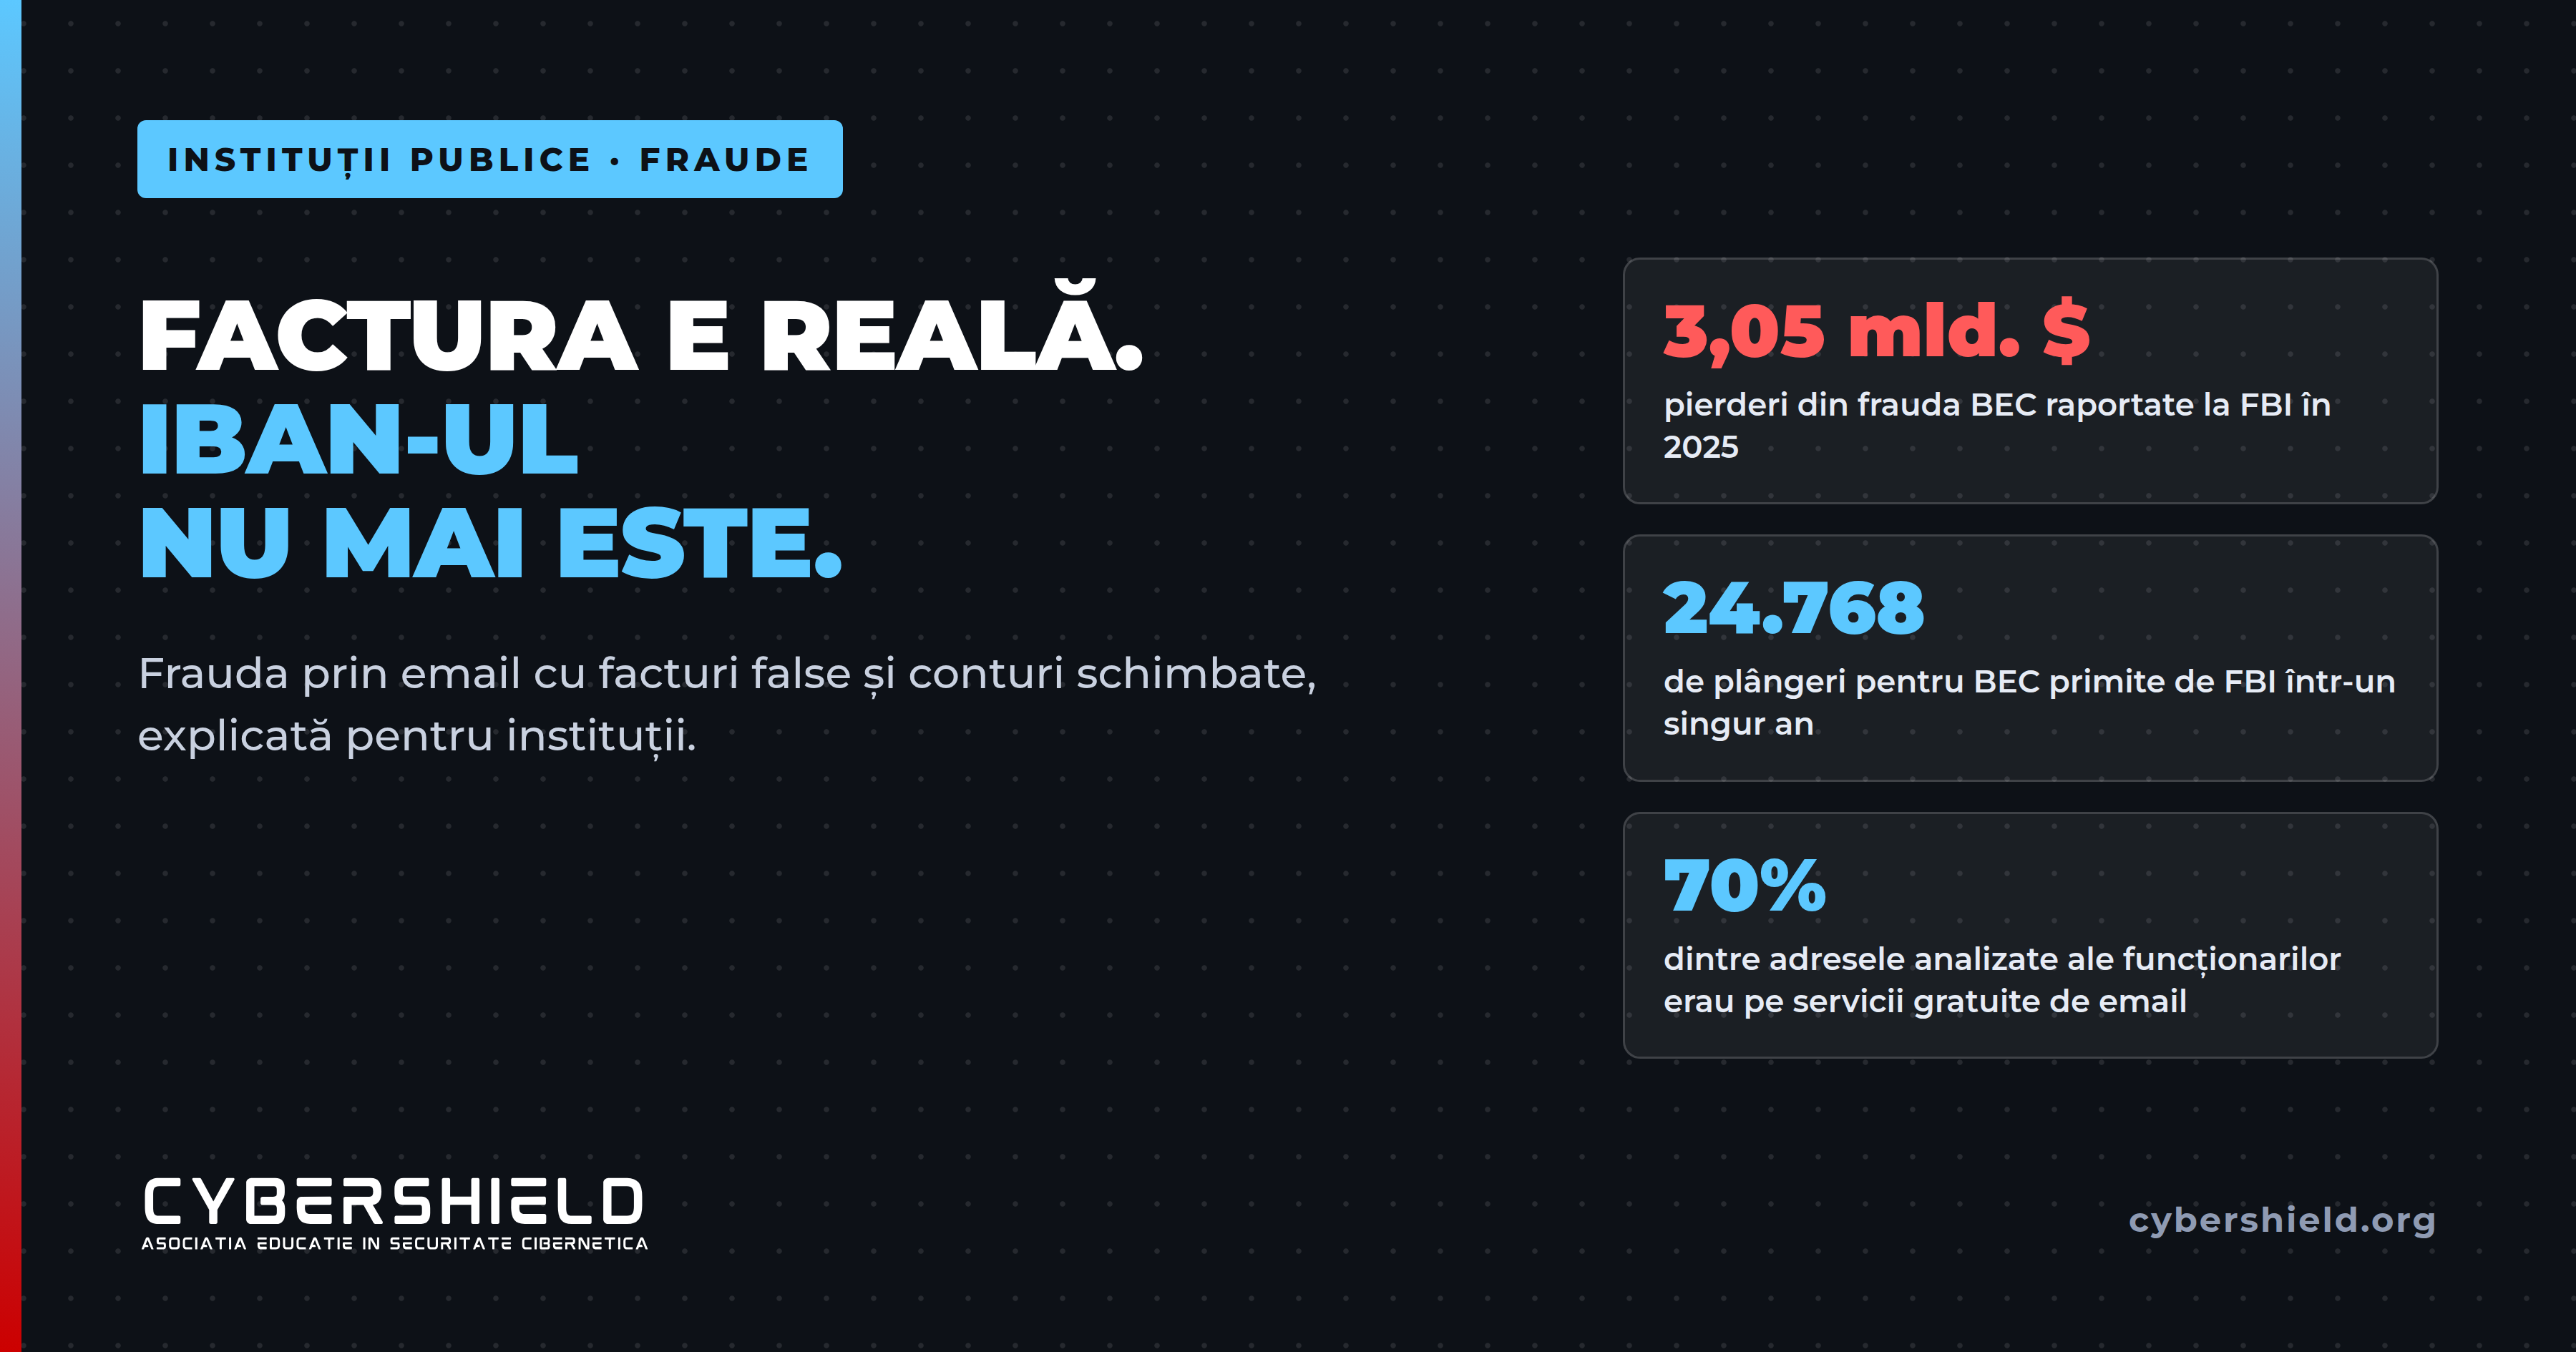
Frauda BEC, inclusiv facturile cu IBAN schimbat, a produs pierderi de peste 3 miliarde de dolari într-un an
Frauda prin compromiterea emailului de afaceri se bazează pe păcălirea oamenilor, nu pe spargerea sistemelor. Contabilitatea și achizițiile din instituțiile publice sunt ținte preferate.
Frauda prin email cu facturi false și conturi bancare schimbate este una dintre cele mai costisitoare forme de criminalitate informatică. Raportul anual al IC3, centrul FBI pentru plângeri privind infracțiunile online, a apărut în aprilie 2026. Potrivit lui, frauda prin compromiterea emailului de afaceri (Business Email Compromise, BEC) a produs în 2025 pierderi de aproximativ 3,05 miliarde de dolari, din 24.768 de plângeri. Este a doua categorie ca valoare a pagubelor, după fraudele cu investiții.
În firme și în instituții, schema este aceeași. Atacatorul fie preia contul de email al unui furnizor sau al unui coleg, fie creează o adresă aproape identică, apoi trimite un mesaj credibil: o factură, o actualizare de cont bancar, o cerere urgentă de plată. FBI notează că, în 2025, firmele au raportat și pierderi de peste 30 de milioane de dolari din fraude BEC în care s-a folosit inteligența artificială.
1Cum arată frauda prin email cu factură falsă
Bună ziua,
Vă informăm că, din cauza unui audit intern, contul nostru bancar s-a schimbat. Vă rugăm ca plata facturii atașate să fie făcută astăzi în noul cont:
RO49 XXXX 0000 1234 5678 9012
Vă rugăm să nu folosiți vechiul cont, care este blocat. Pentru orice întrebare, răspundeți la acest email.
3Factura_2026_0418.pdfIoana Marin · Departament financiar
Construct Edil SRL
- 1Adresa doar seamănă. Numele afișat este al furnizorului real, dar domeniul este altul: o cratimă, o literă sau un „.com” în loc de „.ro”.
- 2Contul „s-a schimbat”. Mesajul anunță un IBAN nou și cere plata în aceeași zi. Vechiul cont este declarat „blocat”, ca să nu fie verificat.
- 3Factura pare reală. Când emailul furnizorului a fost compromis, atacatorul folosește chiar facturile și semnătura originale.
Un caz din Germania arată riscul pentru administrația locală. Primăria orașului Dülmen, care decisese în 2023 achiziția a două autospeciale de pompieri de peste 400.000 de euro, a plătit factura într-un cont indicat printr-un email fals. Costul total pentru oraș a ajuns la 606.900 de euro, iar poliția germană a indicat suspecți din România, potrivit presei din martie 2025.
2De ce instituțiile publice sunt ținte ușoare
Instituțiile publice fac publice multe informații: anunțuri de achiziție, contracte atribuite, nume de furnizori, adrese de email ale departamentelor. Pentru un atacator, aceste informații sunt materia primă a unui email credibil. ENISA arată, în raportul său din octombrie 2025, că administrația publică a fost cel mai vizat sector din Uniunea Europeană, cu 38,2% din incidente, iar phishingul a fost principala cale de intrare, în aproximativ 60% dintre intruziunile analizate.
În România, problema începe uneori chiar cu adresele folosite. O analiză a peste 12.000 de adrese de email ale funcționarilor din primării, spitale și școli, verificată de CERT-RO și publicată în 2021, arăta că 70% erau pe servicii gratuite. 40% fuseseră folosite pe platforme care suferiseră breșe de securitate. Un sondaj Zitec și Regista din 2020, la care au răspuns aproximativ 100 de primării, arăta că trei sferturi dintre ele foloseau în comunicarea cu publicul adresele personale ale angajaților, nu adrese pe domeniul instituției.
- Confirmarea telefonică a oricărui IBAN nou, la un număr deja cunoscut
- Adrese de email pe domeniul instituției, cu autentificare multifactor
- Regula celor patru ochi pentru plăți către conturi noi
- Angajați instruiți să recunoască domeniile false
- Plata „urgentă”, aprobată de o singură persoană
- Adrese personale sau pe servicii gratuite
- Verificarea făcută răspunzând la același email
- Domenii fără configurare SPF, DKIM și DMARC
3Decizia rămâne la omul care citește emailul
Protocoalele SPF, DKIM și DMARC permit unui domeniu să declare ce servere au voie să trimită mesaje în numele lui și ce se întâmplă cu mesajele care nu respectă regula. Configurarea lor reduce falsificarea directă a adresei instituției. O analiză publicată de SANS Internet Storm Center în decembrie 2022 a constatat însă că doar 33 din 178 de domenii guvernamentale naționale de nivel superior, aproximativ 19%, aveau o politică DMARC validă. Când atacatorul folosește un domeniu nou, asemănător, emailul trece de verificările tehnice, iar decizia rămâne la omul care îl citește.
Încă din 2017, Poliția Română recomanda ca operațiunile neobișnuite, precum schimbarea contului bancar al unui partener, să fie confirmate telefonic, iar orice întrebare să fie trimisă partenerului într-un email nou, nu ca răspuns la mesajul primit. Pentru instituțiile publice, instruirea personalului este și o obligație legală: articolul 37 din Legea 58/2023 obligă autoritățile administrației publice centrale și locale să asigure formarea și instruirea personalului propriu în securitate cibernetică.
4Procedura de verificare a plăților
SOS Dacă instituția a plătit deja într-un cont fals
- Banca: ceri imediat retragerea sau blocarea plății; primele ore contează.
- Poliția: depui plângere, cu emailurile și factura atașate.
- DNSC: notifici incidentul prin PNRISC de îndată, cel târziu în 48 de ore; pentru îndrumare suni la 1911.
- Furnizorul real: îl anunți, pentru că emailul lui poate fi compromis.
Un email suspect primit de instituție poate fi raportat gratuit pe cyberskill.ro. CyberSkill îl analizează și îl transmite platformelor și autorităților. Pentru angajați există și cursuri publice gratuite despre phishing și fraude, iar pagina organizației prezintă celelalte programe.
5Întrebări frecvente despre frauda prin email
Ce este frauda BEC?
Este frauda prin compromiterea emailului de afaceri: atacatorul preia sau imită emailul unui furnizor, coleg sau șef și cere o plată într-un cont controlat de el, de regulă invocând o schimbare de IBAN.
Cât de mare este fenomenul?
În 2025, FBI a primit 24.768 de plângeri pentru BEC, cu pierderi de aproximativ 3,05 miliarde de dolari.
Cum verific o schimbare de IBAN?
Suni furnizorul la un număr cunoscut din contract sau din evidențe, nu la cel din emailul primit, și ceri confirmarea înainte de plată.
Ce face o instituție care a plătit într-un cont fals?
Anunță imediat banca pentru blocarea plății, depune plângere la poliție și notifică incidentul la DNSC prin PNRISC, în cel mult 48 de ore.
Citește și