
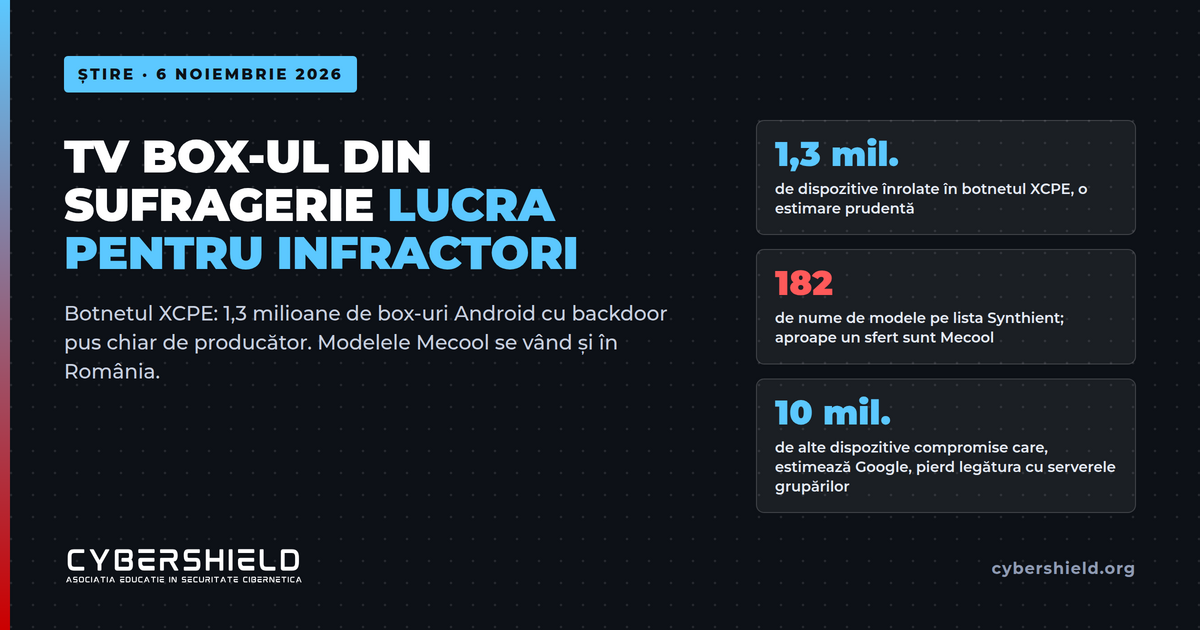
1,3 milioane de TV box-uri Android lucrau pentru infractori
Codul periculos nu a venit dintr-un clic greșit: producătorul l-a pus în firmware (programul de bază al aparatului) înainte ca acesta să ajungă în cutie, apoi a vândut accesul la aparate. Google a anunțat pe 2 noiembrie 2026 că a oprit rețeaua, dar box-urile rămân în case.
Un TV box Android infectat încă din fabrică nu este o teorie, ci concluzia anchetei publicate de Google pe 2 noiembrie 2026. Peste 1,3 milioane de TV box-uri Android, multe cumpărate legal din magazine online, au lucrat în secret pentru infractori cibernetici, într-un botnet (o rețea de aparate controlate de la distanță) numit XCPE. Nu le-a spart nimeni: backdoor-ul (o „ușă din spate” prin care operatorii intră oricând în aparat) a fost construit chiar de producător, firma chineză Videostrong Technology, înainte ca dispozitivele să ajungă la cumpărători. Google, împreună cu Agenția Națională de Poliție a Japoniei și cu firmele Lumen, HUMAN Security, Plume, Synthient și TrendAI, a închis serverele rețelei la sfârșitul lui octombrie și nu îi mai permite producătorului să facă dispozitive Android certificate.
Vestea proastă pentru cititorii din România: cel mai cunoscut brand al acestui producător, Mecool, se vinde și la noi, inclusiv pe eMAG, prin vânzători terți, în plin sezon de reduceri. Vestea și mai proastă: oprirea serverelor nu curăță aparatele deja aflate în case. Mai jos: ce s-a întâmplat, ce făcea backdoor-ul, cum îți dai seama dacă ești afectat și ce faci cu box-ul.
1Ce este un TV box și de ce nu e vorba de televizor
Un TV box este o cutiuță cât un pachet de biscuiți, legată de televizor printr-un cablu HDMI. Înăuntru are un mic calculator cu Android, așa că transformă un televizor vechi într-unul „smart”: poți instala YouTube, Netflix, aplicații de IPTV (televiziune prin internet) sau jocuri. Există și varianta „stick”, cât o brichetă, care se introduce direct în mufa HDMI a televizorului. Au succes pentru că sunt ieftine, de la câteva sute de lei în sus.
Problema este că, odată conectat la Wi-Fi-ul casei, un astfel de aparat stă pornit zile întregi, are acces la internet și la aceeași rețea cu telefoanele și laptopurile familiei. Pentru un infractor este calculatorul perfect: nimeni nu se uită la el, nimeni nu îi instalează antivirus și aproape nimeni nu îl actualizează.
2Ce s-a întâmplat: cronologia unui backdoor pus de producător
Grupul de analiză a amenințărilor de la Google (Google Threat Intelligence Group) a atribuit operațiunea, cu un grad ridicat de certitudine, companiei Videostrong Technology, producător de echipamente Android din Shenzhen, China. Videostrong fabrică TV box-uri, stick-uri, proiectoare și televizoare, pe care le vinde sub brandul Mecool și, ca producător la comandă, sub mărcile altor firme. Potrivit Google, firma a construit intenționat backdoor-ul în firmware-ul propriilor dispozitive, apoi a vândut accesul unor grupări infracționale și le-a încărcat programele pe aparate. Pe lângă TV box-uri, cercetătorii au găsit codul și pe dispozitive de telemedicină, sisteme de karaoke și ecrane publicitare digitale.
Cea mai veche mostră a aplicației x.cpe datează din 14 decembrie 2020, potrivit arhivei Synthient.
Posibil ca reacție la o acțiune anterioară a Google împotriva rețelei BadBox, Videostrong scoate modulele periculoase din x.cpe și le mută într-un program separat de descărcare și instalare (un „loader”), com.abc.nexus.
Avertisment public despre BadBox 2.0: TV box-uri, proiectoare și rame foto digitale infectate înainte de vânzare.
Analiza aparatului cumpărat de cercetători găsește backdoor-ul preinstalat în firmware și duce la Videostrong.
Noi pachete, cu nume precum com.android.system.ntp, sunt instalate prin canalul de comandă, în paralel cu dezinstalarea în masă a pachetului com.abc.nexus.
Google obține, prin acțiune în justiție, închiderea serverelor de comandă, rupe relația cu Videostrong și o exclude, împreună cu orice viitoare filială, din programul de certificare Android.
Google și partenerii publică ancheta; Synthient publică lista de modele și indicatorii de compromitere.
Google estimează că, prin închiderea serverelor de comandă ale grupărilor care cumpăraseră accesul (peste o duzină de familii de programe periculoase), infractorii au pierdut legătura și cu cel puțin alte 10 milioane de dispozitive compromise pe alte căi. Compania a schimbat și verificările de integritate a firmware-ului pentru dispozitivele Android TV certificate și procesul prin care aprobă producătorii.
3Cum funcționează backdoor-ul, pe straturi
XCPE nu este un program care face totul singur, ci o platformă cu trei straturi: producătorul instalează ușa, canalul de comandă o ține deschisă, iar grupările care au cumpărat accesul primesc fiecare propriile programe pe aparate.
x.cpe (pe unele modele com.oemservice) vine preinstalată în firmware, cu drepturi de sistem. Dacă o ștergi, se reinstalează la următoarea pornire din partiția /oem a firmware-ului. Partea periculoasă se încarcă abia după prima pornire a aparatului, așa că trece de testele de certificare.mqtt.szbboys[.]com, același pentru toate mostrele analizate de Google), și așteaptă instrucțiuni: instalează aplicații fără știrea ta, rulează comenzi, face capturi de ecran, apasă taste în locul tău. Înainte de orice instalare dezactivează Google Play Protect, antivirusul încorporat în Android.com.abc.nexus, iar din august 2026 prin pachete deghizate în servicii Android (nume de tipul com.android.system.ntp).4Ce făceau infractorii cu box-ul tău
Îți închiriau internetul. Cea mai frecventă utilizare era „proxy-ul rezidențial”: cineva din altă parte a lumii își trimitea traficul prin conexiunea ta, astfel încât site-urile vedeau adresa ta IP, nu pe a lui. E ca și cum un străin ar folosi adresa ta de domiciliu ca să primească colete. Dacă acel trafic servește la fraude, spam sau atacuri, urmele duc la tine. Google și Synthient au găsit pe box-uri componente ale unor servicii comerciale de partajare a conexiunii (Linkfog, Honeygain, IPWeb, GaGaNode, NetNut, Traffmonetizer, EarnFM, Jaguar), care în mod normal cer acordul utilizatorului, instalate aici fără știrea proprietarilor.
Făceau fraudă publicitară. Module precum HiddenView deschideau pagini web în fundal, redau clipuri și simulau clicuri; altele, precum Fission, raportau serverelor de reclame vizualizări care nu fuseseră afișate niciodată. Pentru agențiile de publicitate păreau vizualizări reale, plătite ca atare.
Puteau spiona. Google a observat operatori care făceau capturi de ecran în timp real, simulau apăsări de taste și copiau datele conturilor, lista aplicațiilor, datele aparatului și jurnalele de sistem. Synthient a constatat că, în mesajul trimis la conectarea la server, box-ul includea și adresa de email a utilizatorului conectat. Prin capturile de ecran, orice parolă tastată pe box trebuie considerată expusă.
Puteau aduce orice altceva. Backdoor-ul instala orice program primit de la operatori, inclusiv shell-uri inverse (acces direct, de la distanță, la aparat) și alte module de tip backdoor: Spirit, Moyu, Bird. Două dintre ele, Moyu și Bird, erau cunoscute din BadBox, o altă operațiune pe TV box-uri, despre care FBI a avertizat public în iunie 2025. Un aparat controlat de altcineva, din rețeaua casei, este un punct de plecare pentru orice alt atac.
5Se vând și în România?
Da. Synthient a publicat o listă cu 182 de nume de modele observate în campanie; în jur de 40 dintre ele, aproape un sfert, poartă nume din gama Mecool (KM-, KA-, KD-, KH-, KS-, KT-, KII/KIII, M8S-), restul fiind alte mărci sau nume generice. Am verificat pe 6 noiembrie 2026 ce modele de pe listă apar pe eMAG, cea mai mare platformă de comerț online din România. Cele patru listări cu vânzător afișat aparțineau unor comercianți terți, nu eMAG direct:
| Model (link eMAG) | Tip | Stare la 6 nov. |
|---|---|---|
| Mecool KD5 | stick TV, „certificat Google și Netflix” | în stoc |
| Mecool KA2 | TV box 4K, Android | în stoc |
| Mecool KS3 | soundbar cu Android TV | ultimul produs în stoc |
| Mecool KM2 Plus | TV box, „certificat Google și Netflix” | retras din ofertă, pagina există |
| Mecool M8S PRO W | TV box, Android 7.1 | listat, stoc epuizat |
- Un model de pe listă este un semnal serios de risc: Synthient a găsit backdoor-ul preinstalat în firmware pe un aparat cumpărat de ei.
- Eticheta „certificat Google” nu este o garanție: Videostrong era producător certificat.
- Magazinele ar trebui să retragă aceste produse, recomandă Synthient și Google.
- Nu dovedește că fiecare exemplar este infectat: „numele modelului, singur, nu este suficient pentru a confirma compromiterea”, scrie Synthient.
- Un box care nu apare pe listă nu este automat sigur: Videostrong produce și pentru alte branduri, iar Google nu a publicat o listă completă.
6Cum verifici dacă ai un TV box Android infectat
x.cpe, com.oemservice, com.abc.nexus, com.android.system.ntp sau com.android.sso.auth.handler, box-ul este infectat. Dacă nu le vezi, nu înseamnă că e curat: operatorii schimbă numele pachetelor.adb shell pm list packages | grep -E "x.cpe|oemservice|abc.nexus|system.ntp|sso.auth"În jurnalele DNS ale rețelei (Pi-hole, AdGuard Home, firewall) caută interogări către anyevonline[.]com (subdomeniul mcstb este adresa de la care implantul își ia configurația inițială pe dispozitivele marcate Mecool, extstb cea observată de Synthient la varianta com.oemservice) și către szbboys[.]com, serverul de comandă. Lista completă de indicatori (hash-uri, domenii, adrese IP, certificate) este publică în pagina GitHub a Synthient.7Ce faci dacă box-ul este infectat
SOS Dacă ai un model de pe listă sau ai găsit aplicațiile de mai sus
- Scoate-l din rețea imediat. Deconectează cablul de rețea, șterge rețeaua Wi-Fi din setările lui sau, cel mai simplu, scoate-l din priză.
- Nu te baza pe resetarea din fabrică. Codul stă în partiția /oem a firmware-ului, pe care resetarea nu o șterge, iar Google confirmă că se reinstalează la pornire. Synthient recomandă scoaterea definitivă din uz a aparatului; producătorul, singurul care ar putea livra un firmware curat, este tocmai cel care a pus backdoor-ul.
- Înlocuiește-l și discută cu vânzătorul. Cere retur sau o soluție, cu factura și modelul exact; Synthient și Google cer magazinelor să retragă aceste produse. Dacă vânzătorul nu îl primește înapoi, predă-l la un punct de colectare a deșeurilor electrice (DEEE); nu îl da altcuiva.
- Schimbă parolele. La conturile folosite pe box: Google, Netflix, YouTube, aplicații IPTV. Activează autentificarea în doi pași acolo unde se poate.
- Securizează routerul. Schimbă parola Wi-Fi și parola de administrare și actualizează firmware-ul routerului. Dacă routerul are rețea pentru oaspeți, pune pe ea televizoarele, box-urile și celelalte dispozitive „smart”, separat de telefoane și laptopuri.
- Raportează. Incidentul se poate semnala la DNSC (Directoratul Național de Securitate Cibernetică), iar produsul, la magazinul de unde l-ai cumpărat, ca să fie retras de la vânzare.
8Lecția: ieftin nu înseamnă inofensiv
Cazul XCPE e diferit de virusurile obișnuite: nu a fost nevoie de un clic greșit, de un link dubios sau de o aplicație piratată. Riscul a venit din lanțul de aprovizionare, adică de la producător. Asta nu înseamnă că orice TV box este periculos, ci că alegerea lui contează.
- Producător cu nume cunoscut și istoric de actualizări; lista de parteneri Android TV a Google e un punct de plecare, nu o garanție: Videostrong era producător certificat Google.
- Vândut de un magazin cu răspundere clară, cu factură și garanție, nu de un vânzător anonim.
- Actualizări de sistem primite regulat și Play Protect activ din prima zi.
- Box „deblocat”, cu „toate canalele gratis” sau cu magazin de aplicații propriu, în locul Google Play.
- Brand pe care nu îl recunoști, dispozitiv necertificat Play Protect.
- Aplicații care îți oferă bani pentru „lățimea de bandă nefolosită” sau pentru „partajarea internetului”: Google le consideră una dintre principalele căi de extindere a rețelelor de proxy folosite de infractori.
Google avertizează că, atunci când o verigă a acestui lanț infracțional este ruptă, operatorii trec rapid la unelte noi. Dacă ai unul dintre box-urile de pe listă, cel mai sigur pas este să îl scoți din priză și să îl înlocuiești.
9Întrebări frecvente despre TV box-urile infectate
Ce este botnetul XCPE?
O rețea de peste 1,3 milioane de dispozitive Android, în mare parte TV box-uri, controlate printr-un backdoor (aplicația de sistem x.cpe) pus în firmware chiar de producătorul Videostrong Technology. Google și partenerii săi au închis serverele de comandă la sfârșitul lui octombrie 2026 și au făcut publică ancheta pe 2 noiembrie.
Mecool este un brand periculos?
Mecool este cel mai cunoscut brand al Videostrong, iar în jur de 40 dintre cele 182 de nume de modele observate în campanie sunt din gama Mecool. Synthient a găsit backdoor-ul preinstalat pe un Mecool KM9 Pro Max cumpărat de ei. Numele modelului nu dovedește singur infectarea, dar riscul este suficient de mare încât cercetătorii recomandă retragerea de la vânzare.
Resetarea din fabrică rezolvă problema?
Nu. Backdoor-ul stă în partiția /oem a firmware-ului, pe care resetarea din fabrică nu o șterge, și se reinstalează la pornire chiar dacă îl ștergi. Singura măsură sigură este deconectarea aparatului și înlocuirea lui.
Televizorul meu smart este afectat?
În principiu nu: știrea privește TV box-urile, stick-urile și alte aparate Android produse de Videostrong (inclusiv proiectoare și televizoare vândute sub marca Mecool), nu televizoarele producătorilor consacrați.
Cum îmi dau seama că am un TV box Android infectat?
Verifică modelul, aplicațiile de sistem instalate (x.cpe, com.oemservice, com.abc.nexus, com.android.system.ntp, com.android.sso.auth.handler) și dacă Play Protect a fost dezactivat fără știrea ta. Un indiciu în plus este traficul mare și constant pe care îl vezi în aplicația routerului când nimeni nu se uită la televizor.
Unde raportez în România?
La Directoratul Național de Securitate Cibernetică, prin platforma pnrisc.dnsc.ro sau la numărul 1911, iar produsul, la magazinul de unde l-ai cumpărat.
Citește și
Subiecte