
Booking.com raporta o creștere de 500-900% a înșelătoriilor cu rezervări
Vacanța se plătește din ce în ce mai des online, iar escrocii au învățat să scrie mesaje care conțin chiar datele reale ale rezervării.
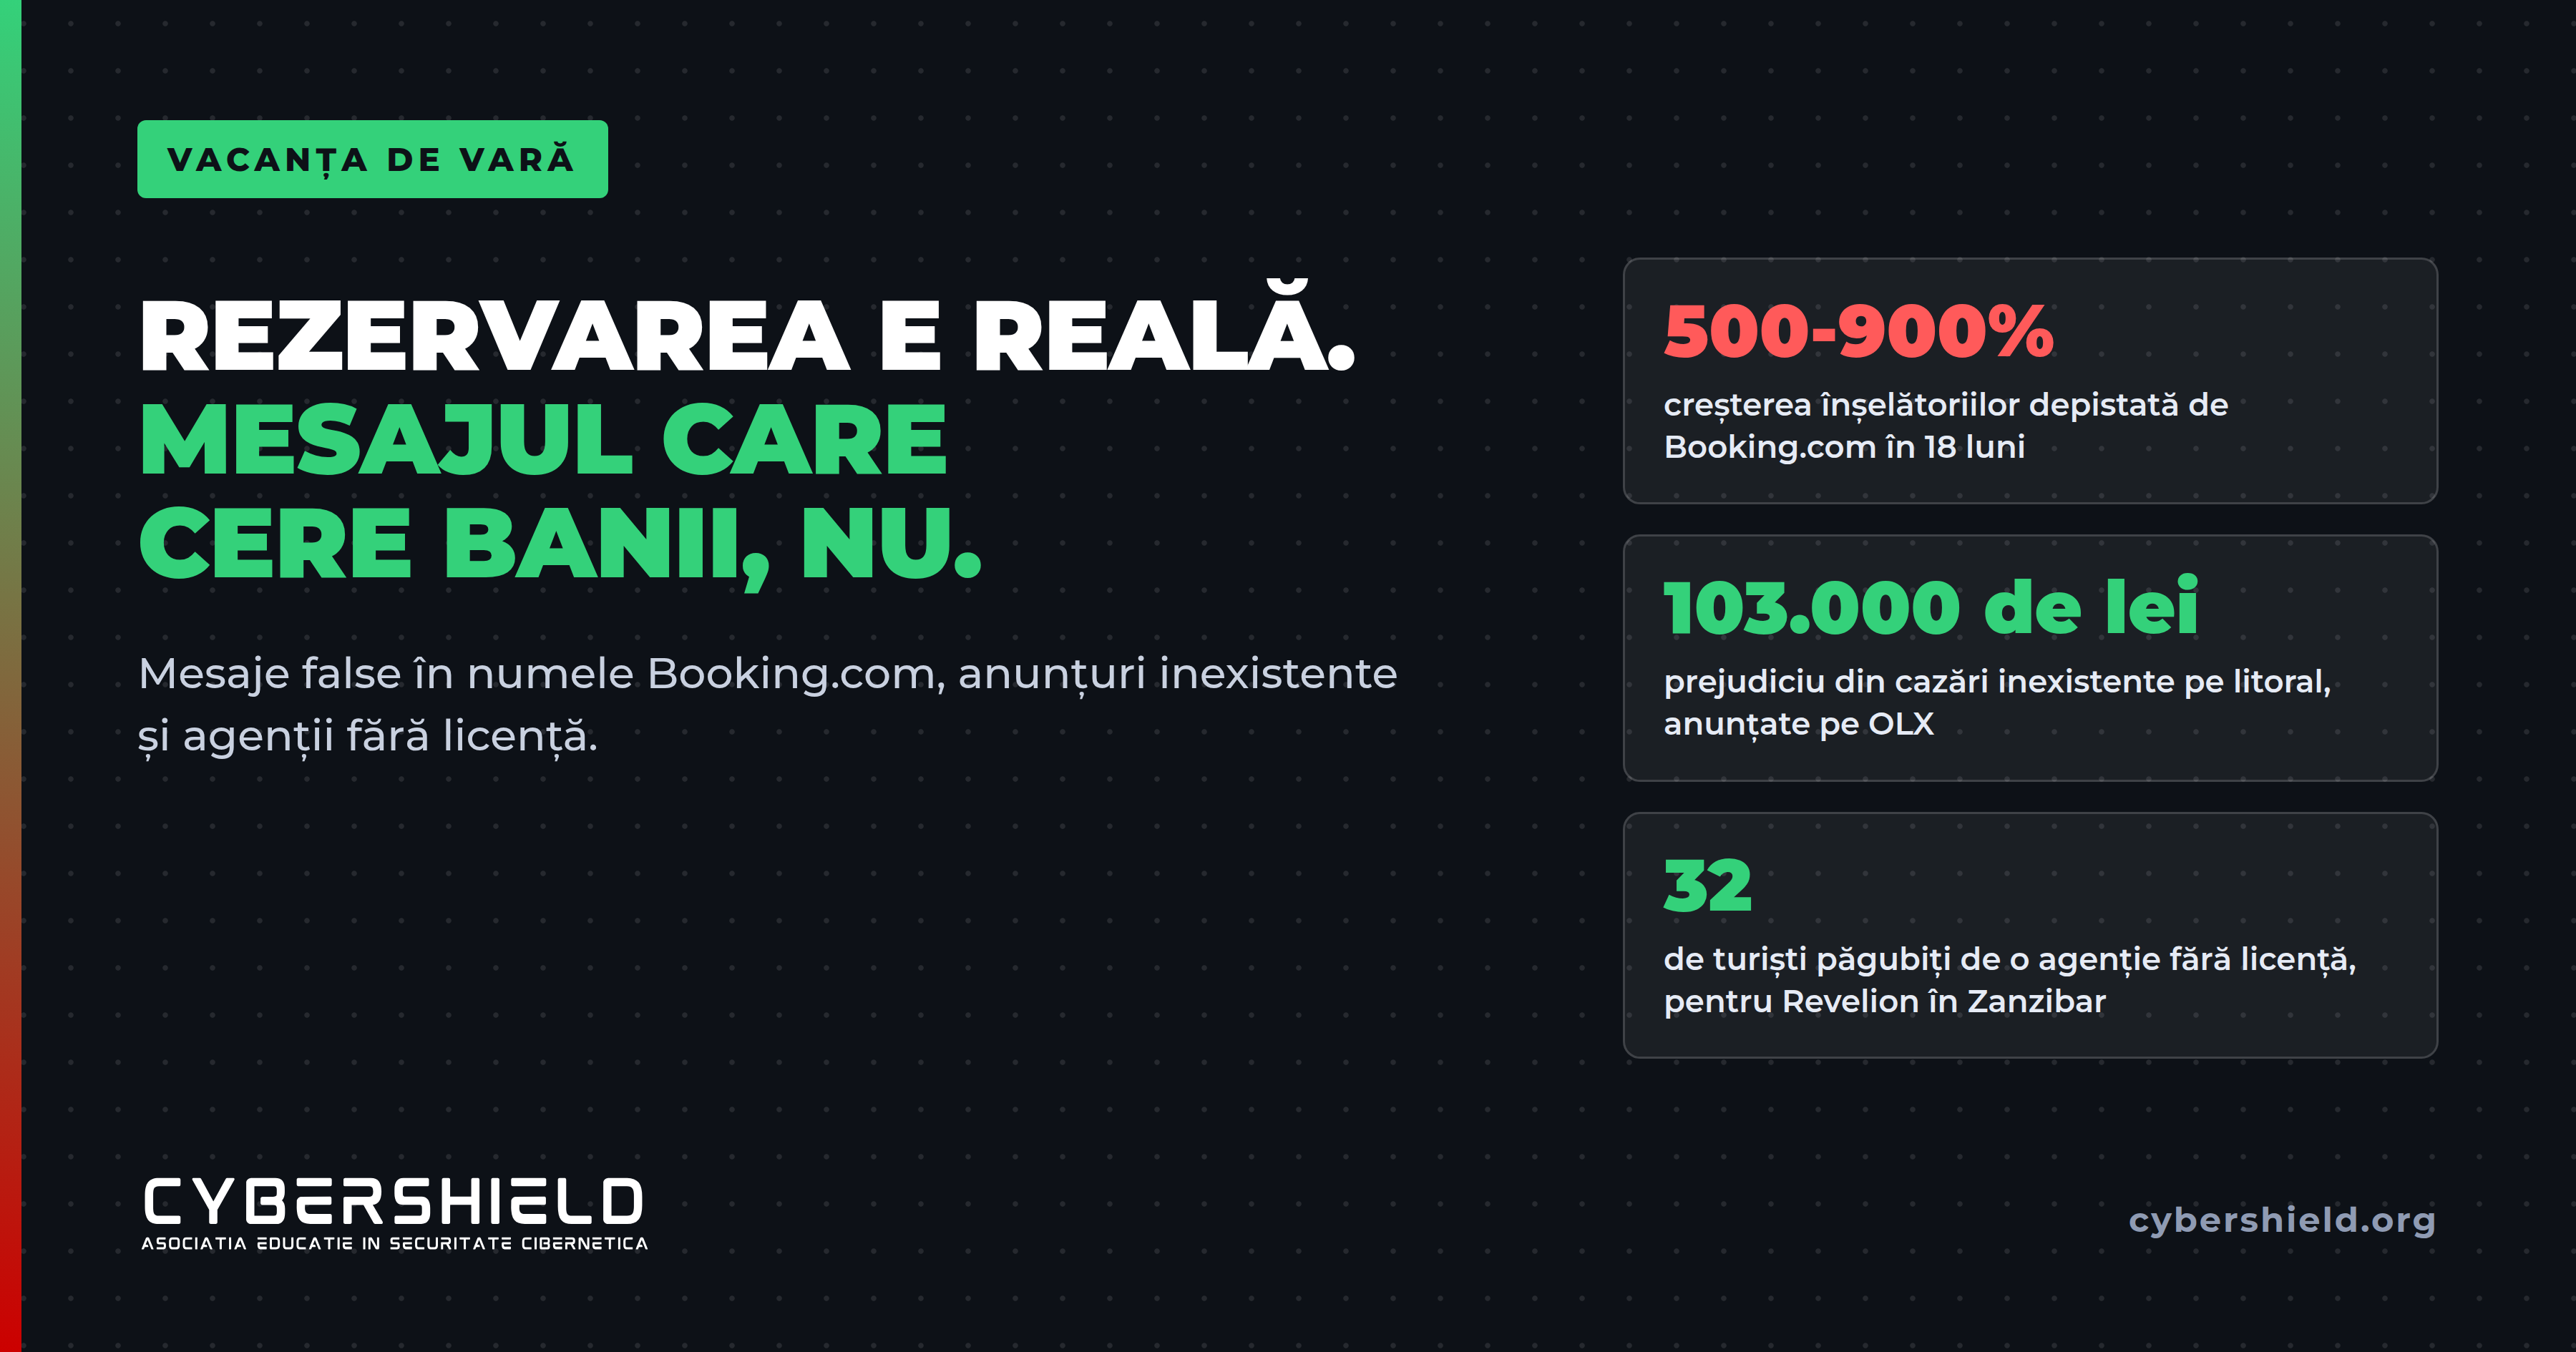
O țeapă la cazare nu mai înseamnă doar o pensiune inventată. În iunie 2024, șefa securității informatice de la Booking.com, Marnie Wilking, declara pentru BBC că înșelătoriile cu rezervări au crescut cu 500 până la 900% în 18 luni. Potrivit ei, creșterea a început la scurt timp după lansarea ChatGPT. Mesajele scrise cu ajutorul inteligenței artificiale sunt mai corecte gramatical și mai greu de deosebit de cele reale.
În aprilie 2026, Booking.com a confirmat că persoane neautorizate au accesat informații despre unele rezervări, inclusiv nume, adrese de email, numere de telefon și mesajele schimbate cu unitățile de cazare. Compania a resetat codurile PIN ale rezervărilor afectate, fără să anunțe numărul persoanelor vizate. Cu astfel de date, un mesaj fals pare autentic.
1Cum arată o țeapă la cazare prin mesaj
- 1Datele sunt reale. Numele, perioada și camera sunt corecte, pentru că vin dintr-un cont de cazare compromis sau dintr-o breșă.
- 2Termenul de 24 de ore. Amenințarea cu anularea rezervării apare în avertizarea DNSC din noiembrie 2023.
- 3Plata se face în afara platformei. Linkul duce la o pagină de plată falsă, uneori deja completată cu datele victimei.
Directoratul Național de Securitate Cibernetică (DNSC) a descris schema încă din noiembrie 2023. Atacatorii preiau conturile proprietarilor de unități de cazare pe platformele de rezervări, printr-un email de la un „client” fals, apoi scriu turiștilor chiar din contul real. În martie 2025, Microsoft a descris o campanie care imita Booking.com și viza angajații din industria ospitalității din America de Nord, Europa, Oceania și Asia de Sud și de Sud-Est, cu programe care fură parolele. În noiembrie 2025, DNSC a recomandat ca discuția despre cazare să rămână pe platforma oficială, iar banii să nu fie trimiși prin linkuri primite în conversații private.
2Cazări care nu există
A doua formă de țeapă la cazare este anunțul pentru o locuință inexistentă. În mai 2026, polițiștii din Dâmbovița au făcut percheziții într-un dosar în care peste 100 de persoane plătiseră avansuri de 700-800 de lei pentru cazări pe litoral care nu existau. Anunțurile fuseseră publicate pe OLX între august 2024 și ianuarie 2025 de un tânăr de 25 de ani. Prejudiciul depășește 103.000 de lei, iar banii ajungeau în conturi deschise pe numele unor persoane vulnerabile.
În martie 2024, polițiile din România și Spania, coordonate de Europol, au făcut 22 de percheziții în Sibiu și Vâlcea și au arestat nouă persoane, într-un caz cu anunțuri false de cazare, mașini și electronice. Cele mai multe victime erau din Spania și au plătit între 200 și 10.000 de euro fiecare.
3Agențiile fără licență și biletele false
A treia capcană sunt pachetele turistice vândute fără licență. În decembrie 2024, Autoritatea Națională pentru Protecția Consumatorilor (ANPC) a semnalat cazul a 32 de turiști care au plătit pachete de Revelion în Zanzibar unei firme din Satu Mare care nu avea licență de turism. ANPC recomandă verificarea licenței pe lista oficială a ministerului de resort și plata exclusiv în contul agenției. Kaspersky a descris, într-o analiză din 2023, pagini de phishing care imită companii aeriene și site-uri de comparare a zborurilor, care afișează uneori zboruri reale, iar victima rămâne fără bilet.
- Plata făcută doar în aplicația sau pe site-ul platformei
- Adresa verificată pe hartă și în Street View
- Agenție cu licență, verificată pe lista oficială
- Card virtual sau card separat pentru plăți online
- Link de plată primit pe WhatsApp, SMS sau email
- Rezervarea „anulată în 24 de ore” dacă nu plătești din nou
- Avans prin transfer către o persoană fizică
- Preț mult sub cel al cazărilor din jur
4Verificări înainte de a plăti o cazare
Mesajele suspecte și anunțurile false pot fi raportate gratuit pe cyberskill.ro. CyberSkill verifică adresele și le transmite platformelor de filtrare și autorităților.
SOS Dacă ai plătit deja o cazare falsă
- Banca o anunți imediat și ceri contestarea tranzacției.
- Platforma o informezi, dacă plata a pornit de la un mesaj trimis prin contul ei.
- Poliției îi depui plângere, cu anunțul, conversația și dovada plății.
- La DNSC raportezi incidentul la 1911 sau pe pnrisc.dnsc.ro.
5Întrebări frecvente despre țeapa la cazare
Booking.com îmi cere plata printr-un link pe WhatsApp. Este normal?
Nu. DNSC recomandă ca discuția să rămână pe platforma oficială și ca banii să nu fie trimiși prin linkuri primite în conversații private. Un link de plată primit pe WhatsApp, SMS sau email, chiar dacă mesajul conține datele reale ale rezervării, este un semnal de fraudă.
Cum verific o agenție de turism?
Verifici licența de turism pe lista oficială publicată de ministerul de resort și plătești doar în contul agenției, recomandă ANPC.
Cum îmi dau seama că o cazare din anunț nu există?
Cauți adresa pe hartă și în Street View, cauți recenzii în alte surse și eviți avansurile prin transfer către persoane fizice.
Am dat datele cardului pe o pagină falsă. Ce fac?
Blochezi cardul din aplicația băncii, anunți banca, depui plângere la poliție și raportezi incidentul la DNSC.
Citește și