
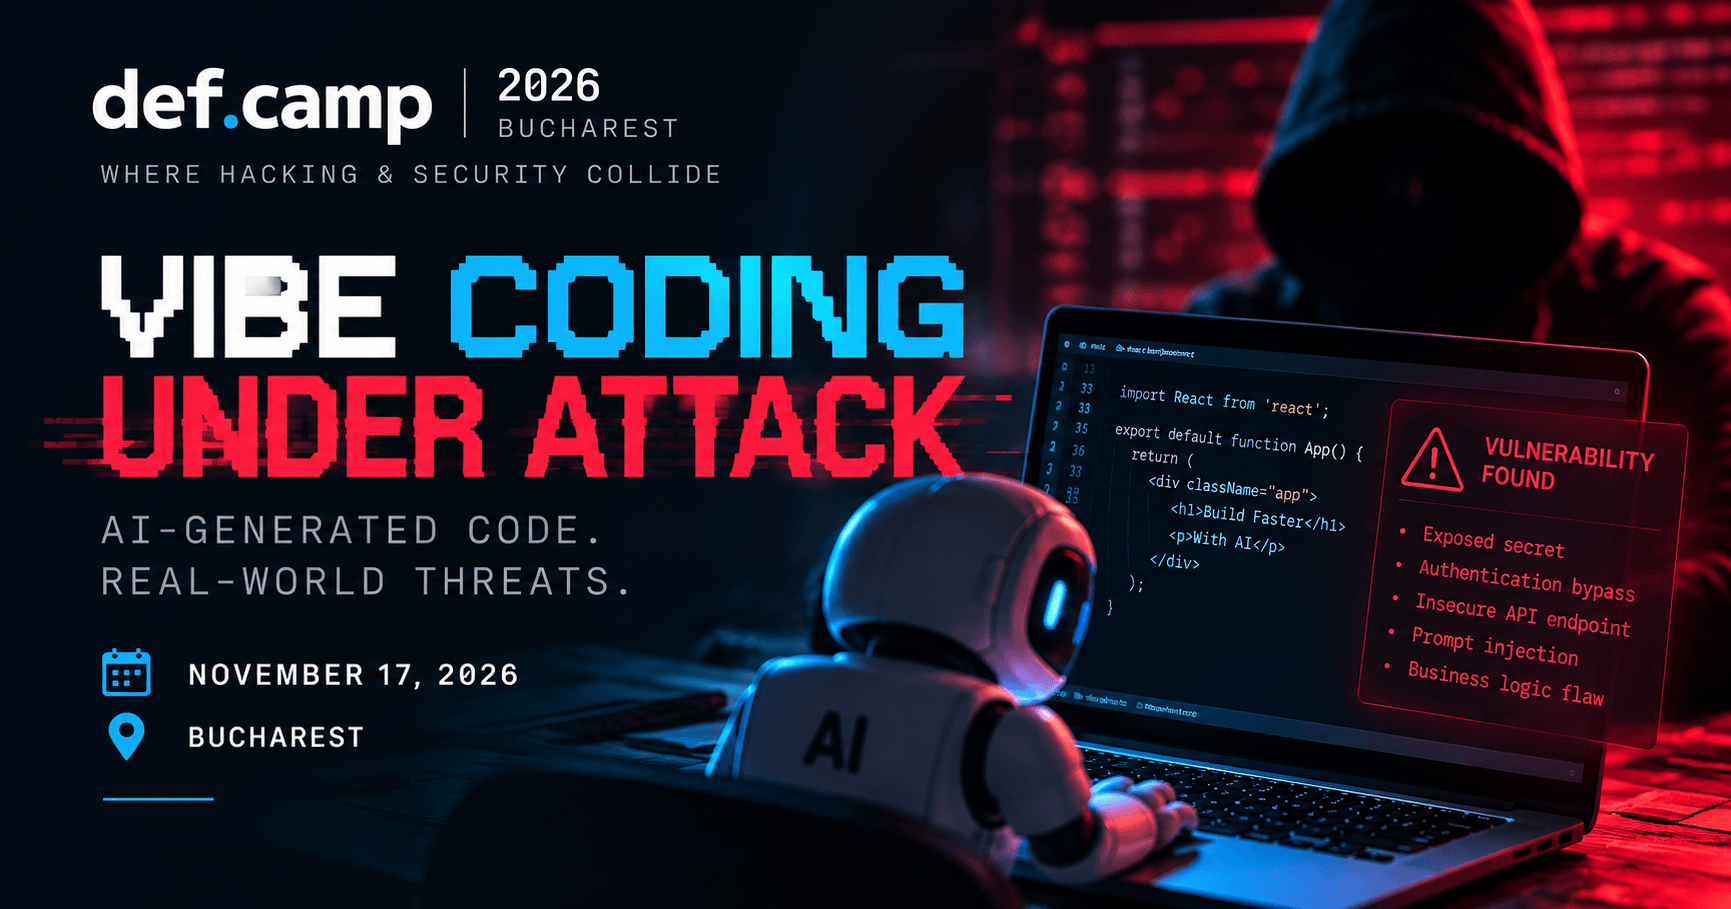
Cristian Iosub, președintele Asociației Educație în Securitate Cibernetică, CyberShield, va susține pe 17 noiembrie, la București, workshopul „Vibe Coding under Attack”, în cadrul DefCamp 2026. Este al doilea an în care participă la DefCamp în calitate de trainer.
Workshopul este dedicat securității aplicațiilor dezvoltate cu ajutorul instrumentelor de inteligență artificială și va combina partea de dezvoltare software cu tehnici de offensive security și penetration testing. Participanții vor lucra atât cu aplicații create cu ajutorul AI, pe care vor încerca să le analizeze și să le compromită, cât și cu propriile aplicații, dezvoltate în timpul sesiunii.
Tema workshopului pornește de la utilizarea tot mai frecventă a instrumentelor de tip coding agent. Acestea pot genera cod, pot crea componente pentru frontend și backend, pot defini API-uri, pot implementa mecanisme de autentificare și pot conecta diferite servicii pe baza unor instrucțiuni scrise în limbaj natural.
În practică, o parte importantă din procesul de dezvoltare poate fi transferată către astfel de instrumente. Developerul descrie ce dorește să construiască, iar agentul AI generează și modifică aplicația pe baza cerințelor primite.
Procesul este rapid, însă viteza de dezvoltare ridică și problema verificării codului rezultat. Faptul că o aplicație funcționează în scenariile pentru care a fost construită nu înseamnă automat că aceasta rezistă și atunci când cineva încearcă să o folosească într-un mod neprevăzut.
Acesta este punctul de plecare pentru „Vibe Coding under Attack”.
În prima parte a workshopului, participanții vor lucra din perspectiva unui atacator. Vor primi acces la aplicații dezvoltate cu ajutorul AI și vor analiza suprafața de atac a acestora. Exercițiile vor urmări modul în care sunt implementate autentificarea și autorizarea, accesul la API-uri, gestionarea datelor, expunerea informațiilor sensibile și logica aplicației.
Obiectivul acestei etape este identificarea diferenței dintre o funcționalitate care lucrează conform specificațiilor și aceeași funcționalitate analizată din perspectiva unui test de securitate.
Un exemplu este controlul accesului. O aplicație poate autentifica utilizatorii corect, însă un utilizator poate încerca să modifice manual identificatorul unei resurse pentru a accesa date care aparțin altui cont. În alte situații, un endpoint care nu este disponibil în interfața aplicației poate continua să fie accesibil direct prin API.
Același principiu se aplică și informațiilor sensibile. Un token sau o cheie API poate fi necesară pentru funcționarea unei componente, însă modul în care este integrată poate determina dacă informația respectivă ajunge sau nu într-o zonă accesibilă utilizatorului.
Workshopul va aborda și vulnerabilități care țin de logica aplicației, nu doar probleme care pot fi descoperite cu ajutorul unui scanner automat. În astfel de cazuri, fiecare funcție poate părea corect implementată separat, însă combinarea mai multor operațiuni poate permite un comportament care nu a fost prevăzut de developer.
Mini infrastructură cu Internet simulat
O parte distinctă a workshopului va fi infrastructura tehnică pregătită pentru exercițiile practice.
Participanții vor lucra într-o mini infrastructură izolată, construită pentru a simula un Internet propriu. Mediul va include mai multe servicii și aplicații care vor putea comunica între ele, astfel încât exercițiile să nu se limiteze la atacarea unei singure aplicații instalate local.
Scopul este ca participanții să poată lucra într-un mediu mai apropiat de ceea ce întâlnesc într-o infrastructură reală. O aplicație web modernă depinde de mai multe componente. Poate comunica cu API-uri, servicii externe, sisteme de autentificare, baze de date și alte servicii de infrastructură.
Într-un test de securitate, relațiile dintre aceste componente sunt importante. O vulnerabilitate identificată într-un serviciu poate oferi informații despre un altul, iar accesul obținut într-o anumită zonă a infrastructurii poate modifica complet suprafața de atac disponibilă.
Prin folosirea unui Internet simulat, participanții vor putea investiga serviciile disponibile, vor putea analiza modul în care acestea comunică și vor putea testa diferite scenarii fără a interacționa cu infrastructuri reale din Internet.
Mediul este construit special pentru workshop și permite desfășurarea unor exerciții de securitate într-un cadru controlat.
De la atacarea unei aplicații la dezvoltarea uneia
După partea de offensive security, workshopul va trece la etapa de dezvoltare.
Participanții vor folosi un coding agent pentru a construi o aplicație și vor trece prin diferite etape ale procesului de dezvoltare, de la definirea funcționalităților și a arhitecturii până la implementare și verificare.
Diferența față de prima parte este că participanții vor avea deja perspectiva obținută în timpul exercițiilor de atac.
Astfel, atunci când vor implementa o funcție de autentificare, de exemplu, nu vor urmări doar dacă utilizatorul se poate conecta corect. Vor analiza și ce controale trebuie introduse după autentificare și ce se întâmplă dacă utilizatorul încearcă să acceseze resurse care nu îi aparțin.
În cazul unui API, verificarea nu se va opri la faptul că endpoint-ul răspunde corect. Participanții vor analiza ce informații sunt returnate, ce date pot fi modificate de utilizator și dacă există operațiuni care pot fi accesate în afara fluxului normal al aplicației.
Workshopul urmărește astfel întregul proces, de la generarea codului până la verificarea rezultatului.
Vor fi discutate și modalități prin care anumite verificări de securitate pot fi integrate în procesul de dezvoltare asistată de AI. Coding agents pot fi utilizați pentru analiza codului, pentru generarea unor teste sau pentru identificarea unor probleme, însă rezultatul produs de AI trebuie verificat.
Una dintre temele workshopului este tocmai această separare între generarea codului și validarea lui.
Un coding agent poate produce rapid o funcționalitate care pare completă. Evaluarea securității presupune însă verificarea comportamentului aplicației și în scenarii care nu au fost incluse în cerința inițială.
A doua ediție ca trainer la DefCamp
Participarea din 2026 este a doua ediție DefCamp la care Cristian Iosub susține un workshop în calitate de trainer.
Activitatea sa este concentrată în zona de offensive security, penetration testing, web and application security și simularea unor scenarii de atac. În paralel, prin CyberShield, este implicat în proiecte de educație și securitate cibernetică.
Workshopul de anul acesta combină aceste două direcții. Componenta de offensive security este folosită pentru a explica modul în care trebuie evaluate aplicațiile dezvoltate cu ajutorul inteligenței artificiale, iar partea de dezvoltare arată cum pot fi introduse verificări de securitate încă din timpul procesului de construcție.
„Vibe Coding under Attack” este destinat persoanelor care folosesc deja instrumente AI pentru dezvoltare software, dar și specialiștilor care trebuie să evalueze securitatea aplicațiilor rezultate.
Printre participanții vizați se numără developeri, penetration testers, specialiști AppSec și persoane cu responsabilități tehnice în procesul de dezvoltare sau verificare a aplicațiilor.
Nivelul workshopului este beginner to intermediate, iar formatul este practic. Participanții vor avea nevoie de propriul laptop și de acces la un coding agent. Restul infrastructurii necesare exercițiilor va fi pregătită în cadrul workshopului.
Sesiunea este programată pentru 17 noiembrie 2026, în București, în cadrul DefCamp.
Pe parcursul unei zile, participanții vor trece prin cele două perspective care stau la baza workshopului. Mai întâi vor analiza și ataca aplicații construite cu AI. Ulterior, vor folosi aceleași observații atunci când își vor dezvolta propriile aplicații.
Scopul este ca la finalul workshopului participanții să înțeleagă mai bine ce trebuie verificat atunci când codul este produs cu ajutorul unui agent AI și cum poate fi integrată securitatea într-un proces de dezvoltare în care o parte din implementare este automatizată.
Mai multe informații despre workshop și înscriere sunt disponibile pe pagina oficială DefCamp:
https://def.camp/vibe-coding-under-attack